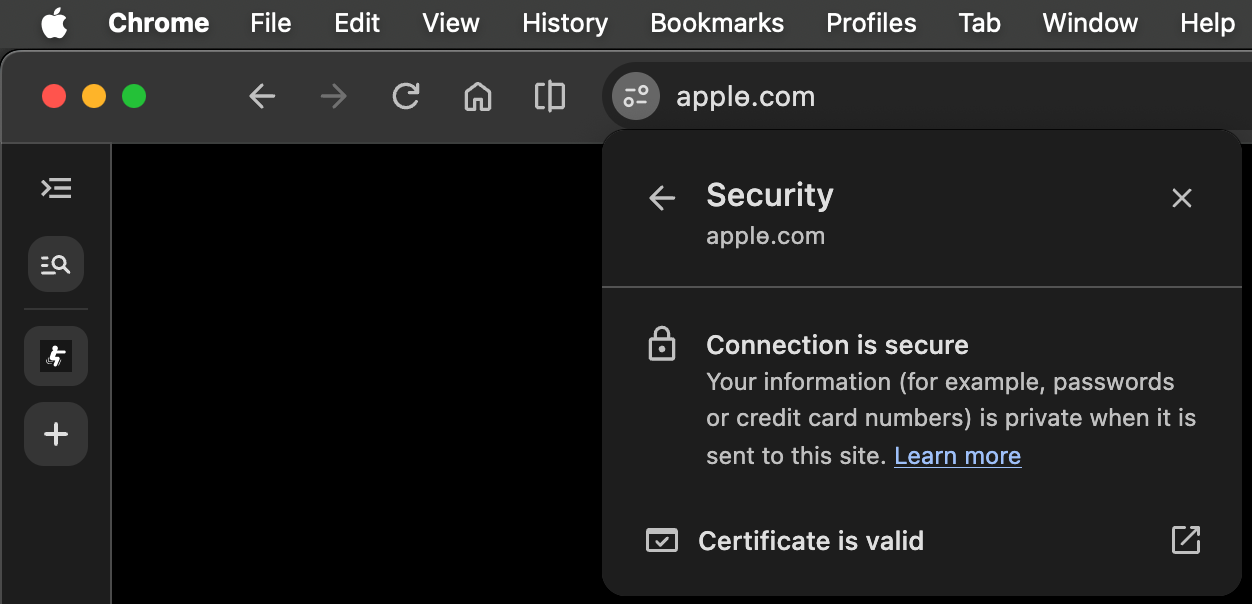
L'adresse ressemble à apple.com. Le cadenas dit que la connexion est sécurisée. Vous tapez le mot de passe parce que ces deux choses ont été vraies à chaque fois. Les chercheurs à Have I Been Squatted ont trouvé deux lettres que les navigateurs Chrome, y compris Chrome et Edge, afficheront comme texte ordinaire même lorsque le domaine est un lookalik. Le cadenas dit la vérité sur le chiffrement. Il est silencieux de savoir si vous êtes sur le site que vous vouliez.
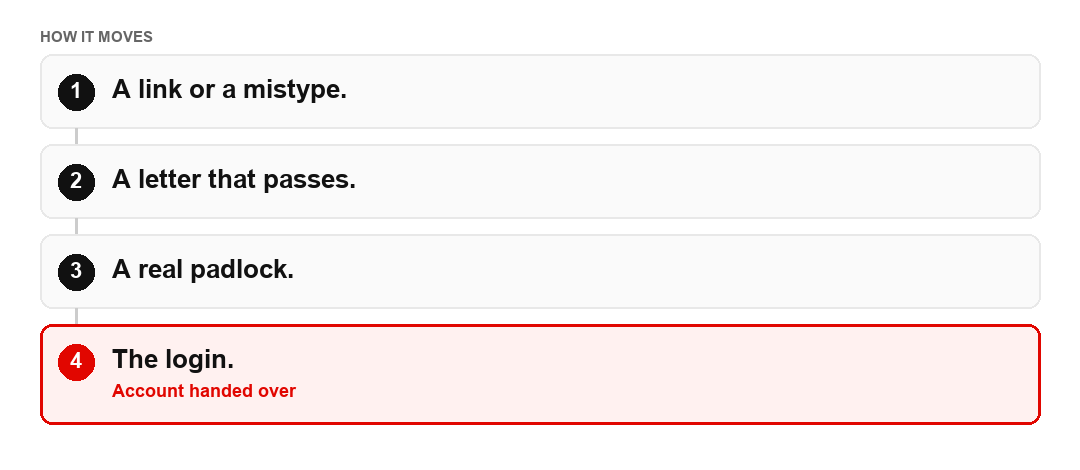
Comment ça marche
- Vous ouvrez une adresse que vous pensez connaître, à partir d'un message ou en la tapant. Un message est le plus dangereux des deux, parce que vous n'avez pas choisi les lettres.
- Depuis Chrome 154 , stable sur 22 Septembre 2026 , deux lettres tombent à travers les contrôles de l'apparence , chercheurs trouvés: - et -. Ils ont enregistré 20 domaines de cette façon. Le nom est affiché comme texte ordinaire, pas comme la chaîne de punycode qu'un navigateur révèle habituellement lorsqu'un domaine utilise un autre alphabet. Le code de puny est la forme laid. Cacher c'est le bug.
- Le certificat peut être valide. Il a été émis pour le lookalike, pas pour la marque. Un certificat valide pour le mauvais nom dessine toujours un cadenas.
- Un mot de passe tapé là va à celui qui a acheté le nom. Un gestionnaire de mots de passe qui refuse de remplir est souvent le premier signal honnête. Il se souvient des lettres exactes. Tes yeux les lissés.
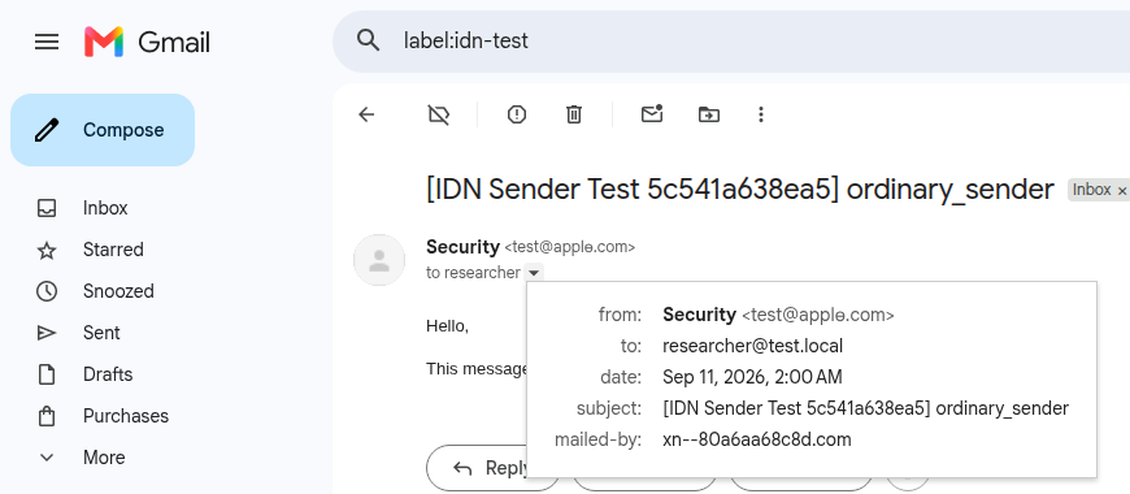
La deuxième image est la même chose dans une boîte aux lettres. L'expéditeur se lit comme apple.com. La ligne "mailed-by", si vous l'ouvrez, est le domaine du code puny. La plupart des gens n'ouvrent jamais cette ligne. Le message compte sur cela.
Signaux et drapeaux rouges
Un domaine que vous avez rejoint depuis un email, une annonce ou un message, plutôt que depuis un signet ou l'application. Une lettre qui semble légèrement grande, barrée ou accrochée si vous l'agrandir. Un gestionnaire de mots de passe qui refuse de remplir. Tout site qui vous demande de réentrer un mot de passe après votre arrivée à partir d'un lien. Si le manager hésite, croyez le manager. Il compare les cordes. Vous comparez les formes.
Cas et chiffres
Les exemples publiés comprennent des noms qui s'affichent comme apple.com, space.com, okta.com et nike.com en utilisant les lettres supplémentaires. Le registre résumé les conclusions du 10 octobre 2026. C'est un bug d'affichage utilisé comme phishing, pas un nombre de victimes. Il n'y a pas de total public, dans la recherche, pour combien d'argent a déplacé à travers ces noms particuliers. Vingt domaines enregistrés sont une démonstration que les lettres fonctionnent. Ce n'est pas une carte de tous les looks déjà dans la boîte de réception de quelqu'un.
Que faire et où faire rapport
Saisissez l'adresse vous-même ou utilisez l'application. Ne vous connectez pas à partir d'un lien si le gestionnaire de mots de passe hésite. Si vous l'avez déjà fait, changez le mot de passe sur le site réel, celui que vous avez ouvert vous-même, et allumez un second facteur. Signaler le lookalike à la société en cours de copie et, aux États-Unis, à reportfraud.ftc.gov si vous avez perdu de l'argent ou des données. Au Royaume-Uni, utiliser Actions Fraude.
Si vous avez été touché, commencez par Obtenir de l'aide. Un message qui offre de sécuriser le compte que vous venez de "logged in", pour un frais, est la prochaine utilisation du même mot de passe: Récupération fallacieuse.
Il s'agit d'informations générales, et non de conseils juridiques ou financiers. Les règles et les chiffres changent. Si l'argent est déjà parti, contactez la banque et les autorités par l'intermédiaire des pages d'aide.