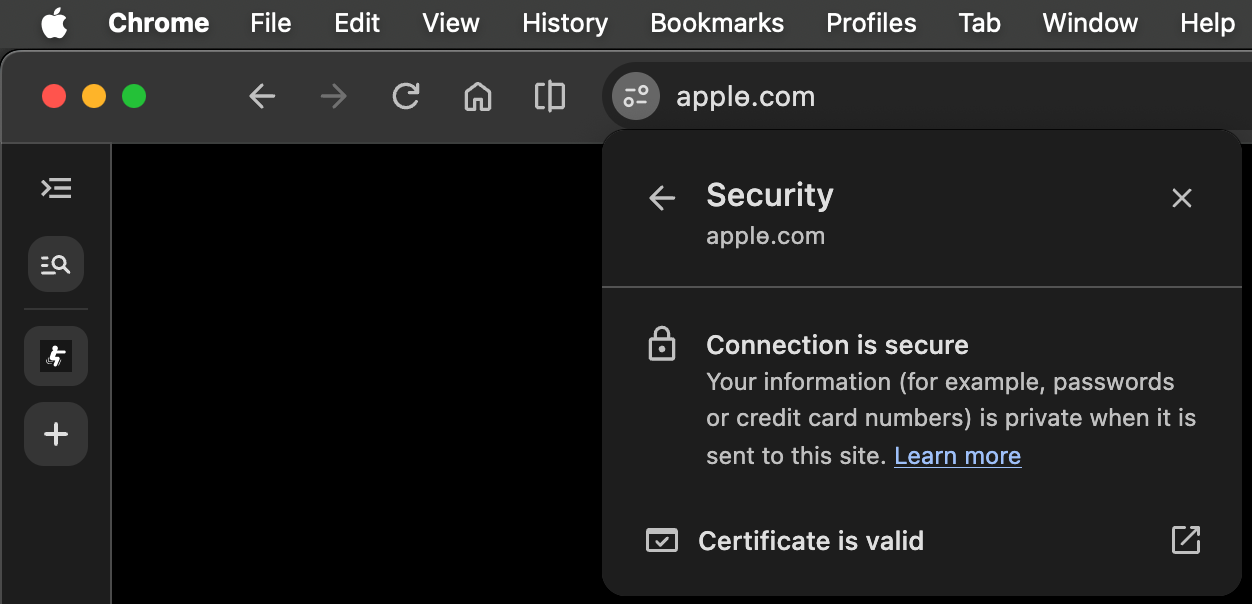
Die Adresse sieht aus wie apple.com. Das Vorhängeschloss sagt, dass die Verbindung sicher ist. Sie geben das Passwort ein, weil beide Dinge jedes andere Mal wahr waren. Forscher von Have I Been Squatted fanden zwei Buchstaben, die Chromium-Browser, einschließlich Chrome und Edge, als gewöhnlichen Text anzeigen, auch wenn die Domain ein Lookalike ist. Das Vorhängeschloss sagt die Wahrheit über Verschlüsselung. Es ist still darüber, ob sie auf der website sind, die sie gemeint haben.
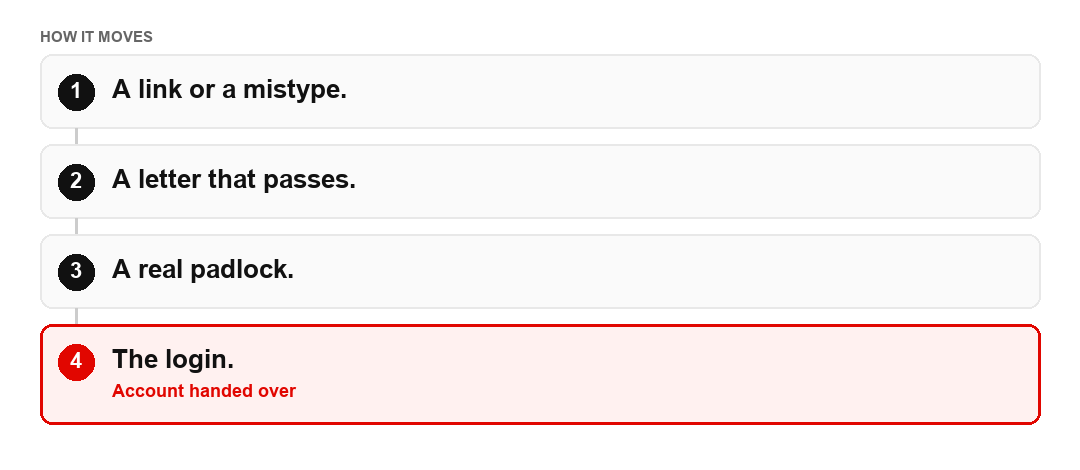
Wie es funktioniert
- Sie öffnen eine Adresse, von der Sie glauben, dass Sie sie kennen, aus einer Nachricht oder indem Sie sie eingeben. Eine Nachricht ist die gefährlichere von beiden, weil Sie die Briefe nicht ausgewählt haben.
- Seit Chrome 154, stabil am 22. September 2026, fallen zwei Buchstaben durch die Lookalike-Checks, Forscher fanden heraus: Â und ƙ. Sie registrierten 20 Domains auf diese Weise. Der Name wird als gewöhnlicher Text angezeigt, nicht als Punycode-String, den ein Browser normalerweise anzeigt, wenn eine Domain ein anderes Alphabet verwendet. Punycode ist die hässliche xn--Form. Es zu verstecken ist der Bug.
- Das Zertifikat kann weiterhin gültig sein. Es wurde für den Lookalike ausgegeben, nicht für die Marke. Ein gültiges Zertifikat für den falschen Namen zieht immer noch ein Vorhängeschloss.
- Ein dort eingegebenes Passwort geht an denjenigen, der den Namen gekauft hat. Ein Passwort-Manager, der sich weigert auszufüllen, ist oft das erste ehrliche Signal. Es erinnert sich an die genauen Buchstaben. Deine Augen glätten sie.
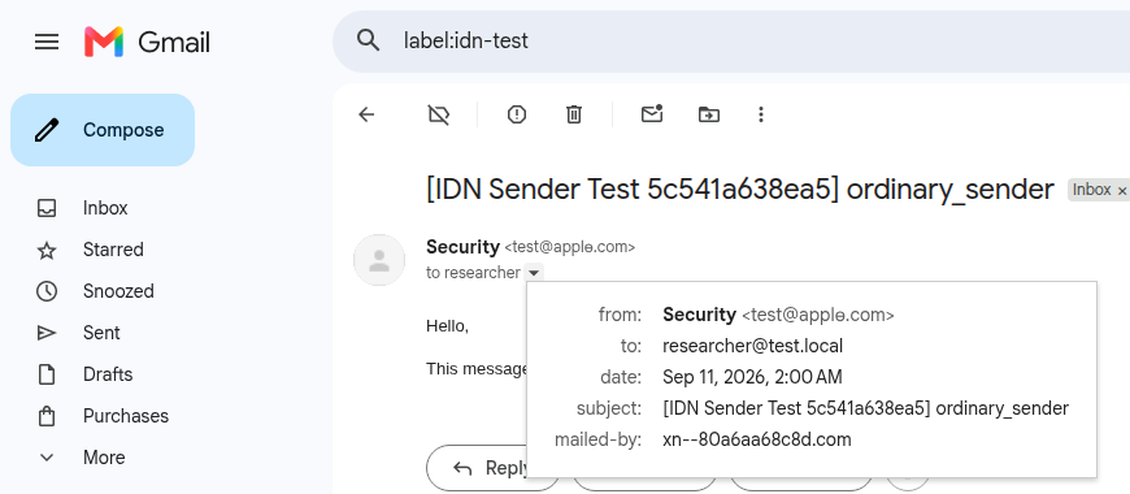
Das zweite Bild ist der gleiche Trick in einer Mailbox. Der Absender liest sich als apple.com. Die "mailed-by"-Zeile, wenn Sie sie öffnen, ist die Punycode-Domain. Die meisten Menschen öffnen diese Linie nie. Darauf setzt die Botschaft.
Zeichen und rote Fahnen
Eine Domain, die Sie über eine E-Mail, eine Anzeige oder eine Nachricht erreicht haben, anstatt über ein Lesezeichen oder die App. Ein Brief, der etwas groß, vergittert oder süchtig aussieht, wenn Sie ihn vergrößern. Ein Passwort-Manager, der sich weigert, auszufüllen. Jede Website, die Sie auffordert, ein Passwort erneut einzugeben, nachdem Sie von einem Link angekommen sind. Wenn der Manager zögert, glauben Sie dem Manager. Es vergleicht Strings. Sie vergleichen Formen.
Fallbeispiele und Zahlen
Die veröffentlichten Beispiele enthalten Namen, die wie apple.com, space.com, okta.com und nike.com angezeigt werden, während die zusätzlichen Buchstaben verwendet werden. Das Register fasste das Ergebnis am 10. Oktober 2026 zusammen. Dies ist ein Anzeigefehler, der als Phishing verwendet wird, nicht als Zahl der Opfer. Es gibt keine öffentliche Summe, in der Forschung, für wie viel Geld durch diese bestimmten Namen bewegt hat. Zwanzig registrierte Domains sind eine Demonstration, dass die Briefe funktionieren. Es ist nicht eine Karte von jedem Lookalike, der bereits in jemandes Posteingang ist.
Was zu tun ist und wo zu berichten
Geben Sie die Adresse selbst ein oder verwenden Sie die App. Melden Sie sich nicht über einen Link an, wenn der Passwort-Manager zögert. Wenn Sie dies bereits getan haben, ändern Sie das Passwort auf der realen Website, die Sie selbst geöffnet haben, und schalten Sie einen zweiten Faktor ein. Melden Sie das Lookalike an das Unternehmen, das kopiert wird, und in den Vereinigten Staaten, um reportfraud.ftc.gov wenn Sie Geld oder Daten verloren haben. Im Vereinigten Königreich Verwendung Aktionsbetrug.
Wenn Sie getroffen wurden, beginnen Sie bei Hilfe bekommen Eine Nachricht, die Ihnen gegen eine Gebühr die Sicherheit des Kontos bietet, in das Sie sich gerade eingeloggt haben, ist die nächste Verwendung desselben Passworts: Fake-Wiederherstellung.
Dies sind allgemeine Informationen, keine rechtliche oder finanzielle Beratung. Die Regeln und die Zahlen ändern sich. Wenn das Geld bereits übrig ist, kontaktieren Sie die Bank und die Behörden über die Hilfeseiten.