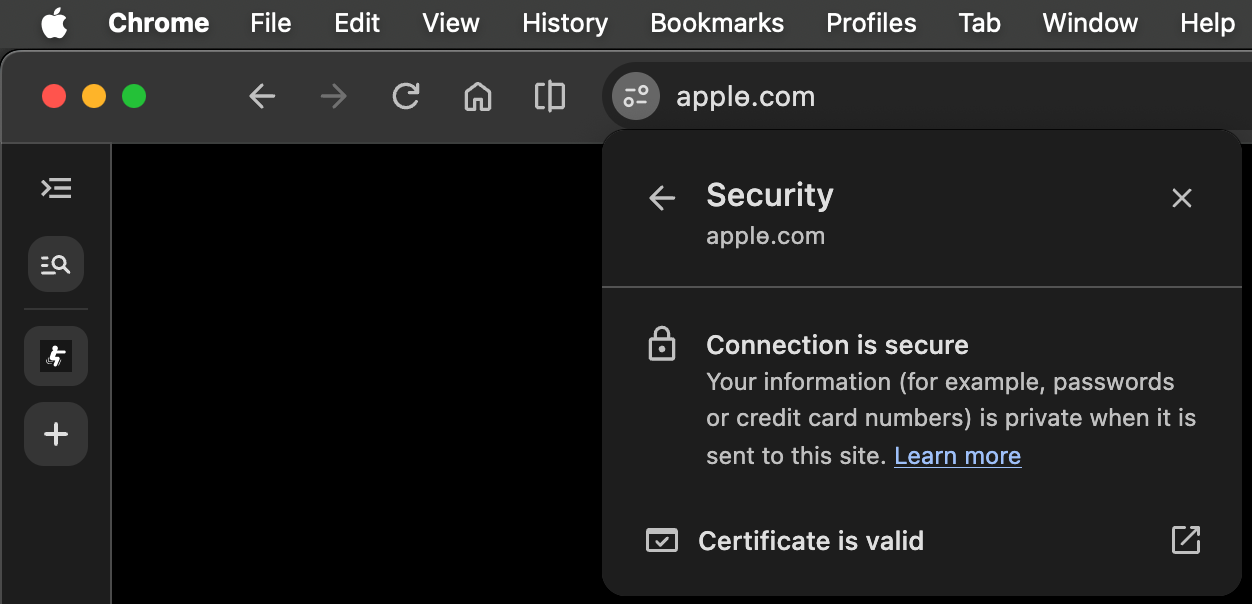
La dirección parece apple.com. El candado dice que la conexión es segura. Escribes la contraseña porque ambas cosas han sido ciertas cada vez. Los investigadores de Have I Been Squatted encontraron dos cartas que los navegadores de cromo, incluyendo Chrome y Edge, mostrarán como texto ordinario incluso cuando el dominio es un aspecto. El candado está diciendo la verdad sobre la encriptación. Es silencioso acerca de si usted está en el sitio que usted quiso decir.
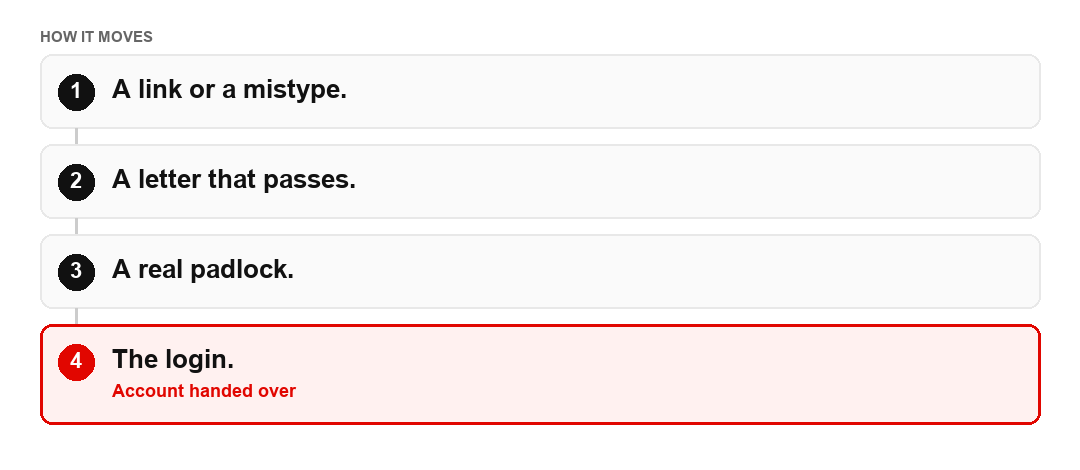
Cómo funciona
- Abres una dirección que crees saber, de un mensaje o escribiendola. Un mensaje es el más peligroso de los dos, porque no elegiste las letras.
- Desde Chrome 154, estable el 22 Septiembre 2026, dos letras caen a través de los cheques parecidos, investigadores encontrados: ө y ƙ. Registran 20 dominios de esta manera. El nombre se muestra como texto ordinario, no como la cadena punycode un navegador generalmente revela cuando un dominio está utilizando otro alfabeto. El código de la puñeta es el feo xn... forma. Esconderlo es el bicho.
- El certificado puede ser válido. Se emitió para el lookalike, no para la marca. Un certificado válido para el nombre equivocado todavía dibuja un candado.
- Una contraseña que se escribe allí va a quien compró el nombre. Un gestor de contraseña que se niega a rellenar es a menudo la primera señal honesta. Recuerda las letras exactas. Tus ojos los suavizaron.
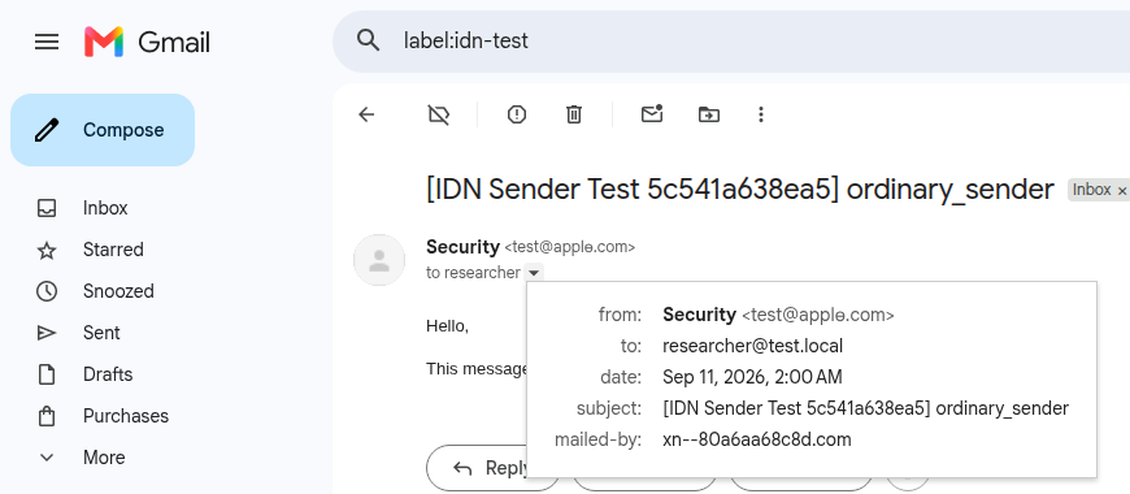
La segunda foto es el mismo truco en un buzón de correo. El remitente se lee como apple.com. La línea "mailed-by", si la abre, es el dominio punycode. La mayoría de la gente nunca abre esa línea. El mensaje cuenta con eso.
Signos y banderas rojas
Un dominio que has alcanzado desde un correo electrónico, un anuncio o un mensaje, en lugar de desde un marcador o la aplicación. Una carta que parece ligeramente alta, barreda o enganchada si la agrandas. Un administrador de contraseña que se niega a rellenar. Cualquier sitio que le pida que vuelva a introducir una contraseña después de que haya llegado desde un enlace. Si el gerente duda, cree en el gerente. Está comparando cadenas. Estás comparando formas.
Casos y cifras
Los ejemplos publicados incluyen nombres que muestran como apple.com, space.com, okta.com y nike.com mientras usan las letras extras. El Registro resumió el hallazgo el 10 de octubre de 2026. Este es un error de visualización usado como phishing, no un conteo de víctimas. No hay un total público, en la investigación, por cuánto dinero ha pasado por estos nombres particulares. Veinte dominios registrados es una demostración de que las letras funcionan. No es un mapa de todos los aspecto ya en la bandeja de entrada de alguien.
Qué hacer y dónde informar
Escribe la dirección, o utiliza la aplicación. No inicie sesión desde un enlace si el administrador de contraseña duda. Si ya lo hiciste, cambia la contraseña en el sitio real, el que te abrías y enciende un segundo factor. Informe el aspecto parecido a la compañía que se copia y, en los Estados Unidos, a reportfraud.ftc.gov si pierdes dinero o datos. En el Reino Unido uso Fraude de acción.
Si te golpearon, empieza a Consigue ayuda. Un mensaje que ofrece para asegurar la cuenta que acaba de "enganchado", por un cargo, es el siguiente uso de la misma contraseña: Recuperación falsa.
Esta información es general, no asesoramiento jurídico o financiero. Las reglas y las cifras cambian. Si el dinero ya se ha ido, contacte con el banco y las autoridades a través de las páginas de ayuda.