Dans la dernière semaine d’octobre 2026, une histoire trop nette est devenue virale : des chercheurs auraient utilisé l’IA pour arracher les publicités et le pistage des téléviseurs du salon ; l’examen d’un téléviseur Samsung aurait « exposé une surveillance totale » ; OpenAI aurait banni un compte ; Anthropic aurait discrètement bloqué l’outil Reverse Engineer Anything (REA) et bridé Claude Opus 5.5 pour tout ce qui ressemblait à de la rétro-ingénierie.
Une partie de cette histoire est vraie. Des parties importantes ne le sont pas. Pour un site qui parle de fraude et de confiance numérique, la question utile n’est pas « comment forcer un chatbot à passer un filtre ». C’est : que collecte vraiment votre téléviseur, quelles affirmations sont des preuves, et qui essaiera de vous vendre un faux correctif une fois la panique au sommet ?
Pourquoi cela concerne l’arnaque et la vie privée
Les téléviseurs connectés sont dans le même écart de confiance, à la maison, que les applications bancaires et les fenêtres « support ». Vous avez payé un écran. Le vendeur a aussi revendu votre attention et vos habitudes de visionnage sur un marché publicitaire. Quand cet échange paraît injuste, les gens cherchent des raccourcis : des interrupteurs de confidentialité, un mode « téléviseur bête », un script GitHub, un agent d’IA qui promet de nettoyer l’appareil.
Cette faim est rationnelle. C’est aussi là qu’arrivent l’urgence, le jargon et les offres payantes de « nettoyage » — le même schéma émotionnel que les arnaques au support technique et à la récupération. Les billets viraux sur la rétro-ingénierie sont du carburant pour quiconque vend une session à distance, un « nettoyeur de logiciel espion Samsung », ou des frais en crypto pour « alléger votre téléviseur en toute sécurité ».
Gardez cela en tête en lisant le feuilleton sur l’IA.
Ce qui s’est vraiment passé avec Claude et REA
Confirmé : Claude Opus 5.5 (lancé le 22 septembre 2026) sort avec des garde-fous de cybersécurité prudents. Anthropic a dit publiquement que les modèles accessibles au grand public bloquent la plupart du travail cyber, et que les sessions à plus haut risque sont réorientées ou interrompues. Des utilisateurs qui font de l’analyse de binaires, du travail sur le micrologiciel, ou de la décompilation pilotée par un agent — y compris via des outils comme REA — signalent des refus en cours de route et des erreurs du type « les garde-fous ont signalé cette session ». Ce schéma était déjà visible en septembre et début octobre, avant les billets viraux de fin octobre.
Non confirmé : qu’Anthropic ait « bloqué REA » comme produit nommé, après une histoire de téléviseur Samsung ; qu’un interrupteur unique les 21–23 octobre ait basculé les filtres dans la nuit ; ou que Claude interdise les lettres « REA ». Des vérifications indépendantes (dont le compte rendu de Mavday, affirmation contre preuves) n’ont trouvé aucune annonce d’Anthropic, aucune entrée de journal des modifications, aucune ligne de politique qui nomme REA. L’outil tourne toujours sur la machine de l’utilisateur. Ce qui échoue, c’est souvent la conversation avec le modèle, quand les classifieurs traitent la session comme un travail cyber restreint.
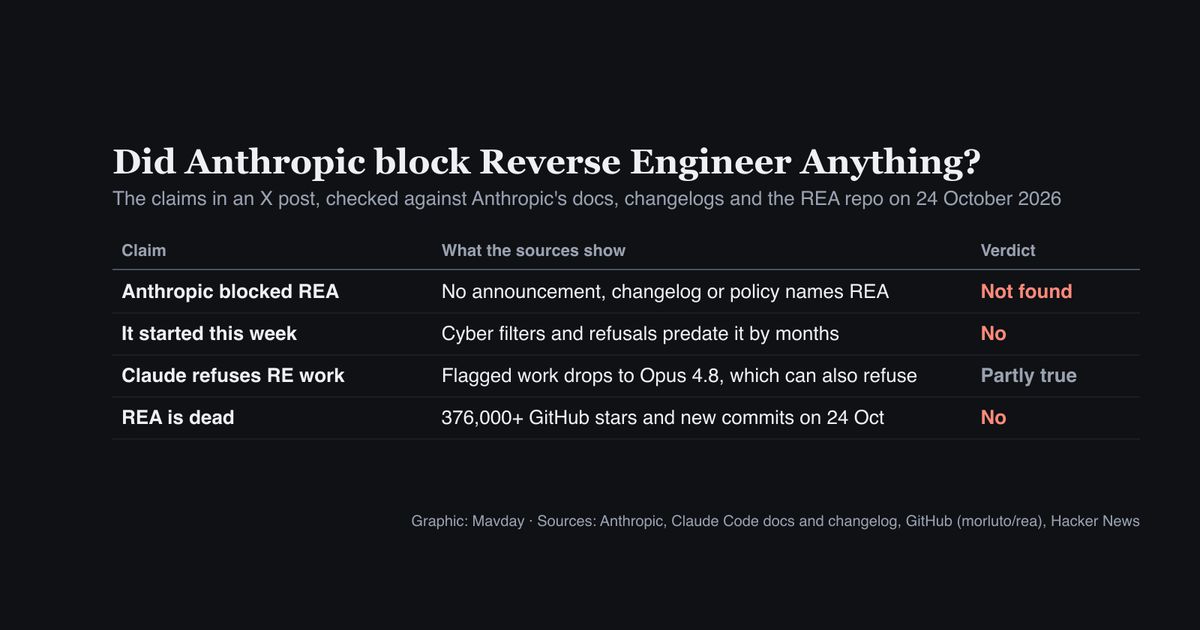
Aussi confirmé du côté d’Anthropic : le 6 octobre 2026, la société a élargi son Cyber Verification Program — un chemin contrôlé pour les professionnels de la sécurité qui ont besoin de moins de blocages — et a répété que les modèles publics gardent des garde-fous cyber prudents. C’est une histoire de politique sur une capacité à double usage, pas un appel secret au titre du DMCA calé sur un fil.
REA lui-même est devenu un objet médiatique à la mi-octobre : de la colle open source entre des agents de code et l’outillage classique de rétro-ingénierie, couverte par des médias comme 404 Media. La célébrité virale a fait de chaque refus de Claude l’air d’un bannissement ciblé. Une corrélation n’est pas un interrupteur qui tue un produit.
La vague des téléviseurs qui a rendu l’histoire personnelle
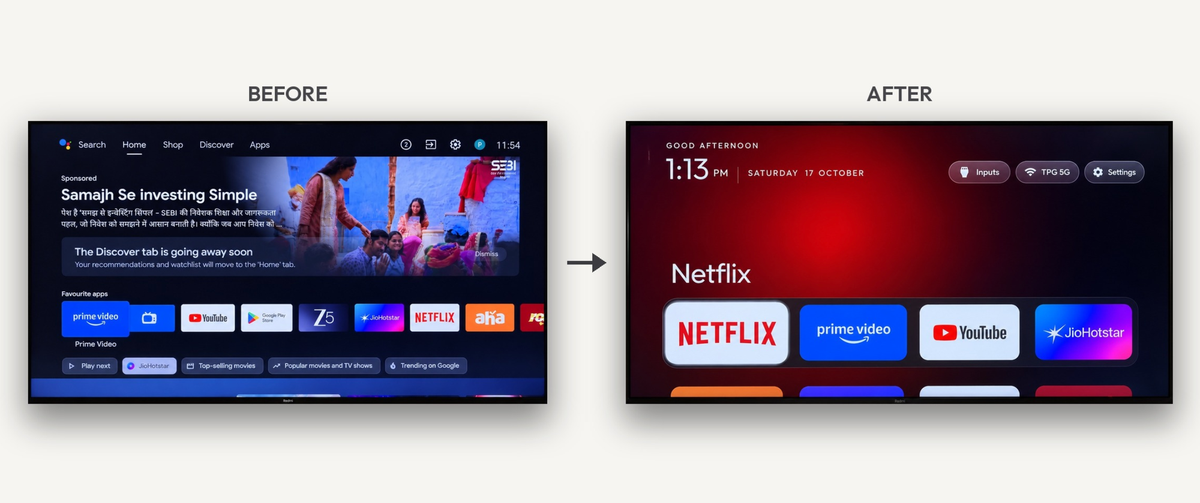
À part REA, des propriétaires ont commencé à demander à des agents de code de retirer publicités, applications préinstallées et télémétrie d’appareils qu’ils possèdent déjà. TechCrunch, Decrypt, XDA et d’autres ont couvert cette vague autour du 19–21 octobre. Des projets comme CleanYourTV sont sortis de billets du type « j’ai demandé à un agent de nettoyer le téléviseur de mes parents ». Certaines personnes ont rapporté que Claude refusait d’aider à rooter ou à un travail profond sur le micrologiciel, pendant que d’autres agents continuaient.
Cela compte pour les particuliers, même si vous n’ouvrez jamais un décompilateur :
- Cela montre à quel point les gens en ont assez des appareils de salon bourrés de publicité et lourds en pistage.
- Cela montre à quelle vitesse les histoires « j’ai réparé mon propre matériel » circulent — et à quelle vitesse elles s’exagèrent en « chaque téléviseur est un espion secret ».
- Cela crée un marché de services : des inconnus qui proposent de « retirer le logiciel espion Samsung » contre des frais, souvent avec un accès à distance. C’est une forme classique d’arnaque, que certains téléviseurs collectent vraiment trop de données ou non.
Traitez les billets « l’IA a nettoyé mon téléviseur » comme des anecdotes, pas comme une garantie. Modifier des paquets système peut briquer un appareil, annuler le support, ou casser les mises à jour. Nous ne publions pas ici de mode d’emploi pour le travail sur le micrologiciel.
Samsung, le pistage, et ce qui est déjà au dossier public
Bien avant les mèmes d’octobre 2026, la vie privée des téléviseurs connectés était un combat documenté de protection des consommateurs — pas une rumeur de couloir.
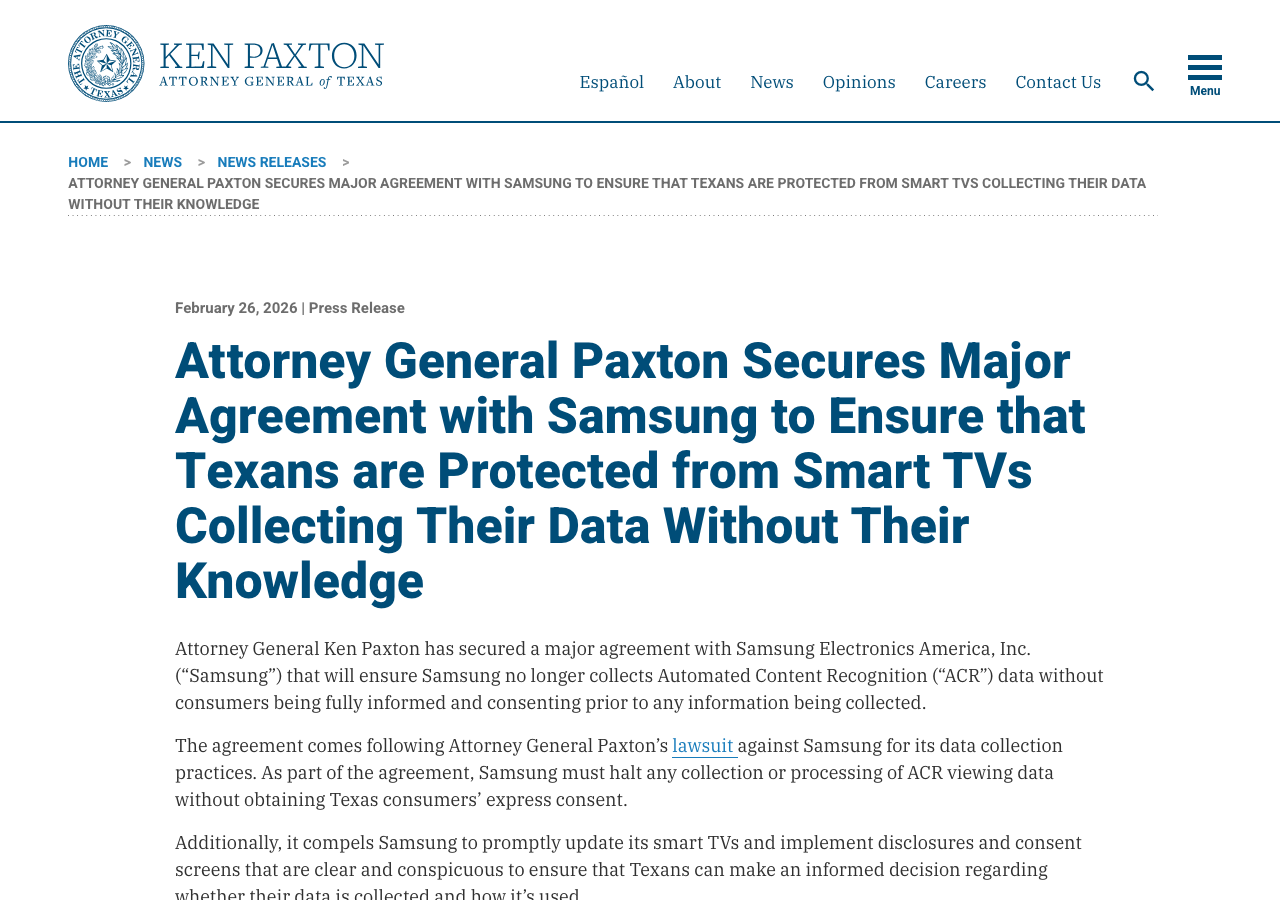
Au Texas, le procureur général a poursuivi Samsung au sujet de l’Automatic Content Recognition (ACR) et des pratiques liées aux données de visionnage, en alléguant des parcours trompeurs, un consentement opaque, et une collecte que les consommateurs ne comprenaient pas vraiment. L’État a ensuite annoncé un accord qui exige un consentement clair et affirmatif avant de collecter ces données de visionnage auprès des consommateurs du Texas, et des moyens plus simples de refuser ou de retirer ce consentement. Les pièces judiciaires décrivaient l’ACR comme la capture, très fine, de ce qui est à l’écran, pour la chaîne publicitaire.
Ce dossier suffit à justifier le scepticisme devant un marketing du type « ce n’est qu’un téléviseur ». Il ne prouve pas automatiquement chaque affirmation virale sur des micros toujours allumés, des classifieurs de pleurs de bébé, ou « 400 partenaires » sur un appareil rooté de 2025. Le démontage d’un chercheur peut pointer dans une direction utile et avoir encore besoin d’être reproduit. Certaines fonctions « d’écoute » sont aussi vendues comme des alertes pour un animal ou la famille. Séparez le fait du théâtre.
Les plaintes plus anciennes, de l’époque EPIC/FTC, sur les données de reconnaissance vocale des téléviseurs connectés, sont un autre rappel : les questions de microphone et de traitement dans le cloud ne sont pas nouvelles. Lisez les menus de confidentialité. Partez du principe que les réglages par défaut servent le métier de la publicité, jusqu’à preuve du contraire.
Comment le récit viral prend de l’avance sur les preuves
Le paquet de fin octobre cousait souvent ces temps forts en un seul complot :
- Un billet viral « j’ai nettoyé le téléviseur de mes parents ».
- Un fil d’un chercheur sur le micrologiciel Samsung, avec un langage de surveillance dramatique.
- Un prétendu bannissement OpenAI pour « abus cyber ».
- Anthropic qui « discrètement » tue REA / la rétro-ingénierie d’Opus, en quelques heures.
Le point 1 a eu lieu dans les médias publics. Le point 2 est une affirmation de recherche contestée, tant qu’elle n’est pas vérifiée de façon indépendante. Le point 3, là où il est rapporté, repose sur le récit du chercheur et sur des captures — traitez-le comme une affirmation. Le point 4 échoue au test de la chronologie : le routage cyber d’Opus 5.5 a été annoncé au lancement, en septembre ; le langage d’Anthropic sur les « garde-fous prudents » était public début octobre ; le bruit des refus dans les tickets de Claude Code ne montre pas un pic net qui prouverait des représailles secrètes de 42 heures.
Habitude à garder : quand un fil dit « ils ont fait taire la vérité », demandez ce qui est documenté sur un blog d’entreprise, un dossier de tribunal ou une capture primaire — et ce qui est une inférence. La même habitude empêche les histoires d’arnaque sentimentale et de salle de récupération de se figer en fausse certitude.
Ce que cela change si vous ne faites pas de rétro-ingénierie
Vous n’avez pas besoin de REA pour réduire le risque sur un téléviseur connecté. Vous avez besoin de réglages ennuyeux, et de refuser de payer des inconnus qui arment le titre.
Faites ceci d’abord (aucun outil spécial) :
- Menus confidentialité et publicités — coupez l’ACR / les données de visionnage / les publicités selon les centres d’intérêt / la reconnaissance automatique de contenu, là où l’appareil le permet. Les fabricants renomment souvent ces options. Cherchez dans les réglages « confidentialité », « publicité », « informations de visionnage », « smart hub », « voix ».
- Microphone et caméra — désactivez les assistants vocaux que vous n’utilisez pas ; couvrez ou débranchez les caméras ; vérifiez si un micro de barre de son reste en écoute.
- Comptes — n’ouvrez que les connexions indispensables ; sautez les packs « facultatifs » d’analyse et de personnalisation pendant l’installation.
- Réseau — mettez le téléviseur sur un VLAN invité ou IoT si vous le pouvez. Il a encore besoin des mises à jour, mais le déplacement latéral et le scan de passage deviennent plus difficiles.
- Lecteur externe — une clé ou une console bon marché que vous contrôlez peut être plus simple à verrouiller que la couche d’applications du téléviseur. Utilisez l’écran comme un simple panneau quand cela convient à votre foyer.
- Mises à jour — restez à jour. Les scripts de « debloat » qui bloquent les mises à jour peuvent échanger un théâtre de confidentialité contre une exposition aux logiciels malveillants plus tard.
Ne faites pas ceci :
- N’accordez pas d’accès à distance (AnyDesk, TeamViewer, Quick Assist, sessions de « technicien TV ») à quelqu’un qui vous a écrit après un billet viral sur un logiciel espion.
- Ne payez pas en crypto, en cartes cadeaux ou par virement pour un « retrait de logiciel espion Samsung ».
- N’installez pas des APK « nettoyeur de TV » au hasard, venus de Telegram ou de liens de disque.
- Ne prenez pas un refus de chatbot pour la preuve que votre appareil à vous est malveillant d’une façon unique — ni qu’un vendeur de contournement payant est votre seul espoir.
Si une fenêtre sur le téléviseur lui-même vous dit d’appeler un numéro ou d’« activer » sur un site qui n’est pas officiel, c’est un autre chemin d’arnaque, bien documenté — voir notre note sur les pièges d’activation Prime Video / téléviseur connecté.
Pour les lecteurs qui suivent le débat de politique sur l’IA
La position publique d’Anthropic est le double usage : les mêmes compétences qui aident les défenseurs à analyser un logiciel malveillant peuvent aider des attaquants. Leur réponse pour le grand public, c’est un blocage lourd. Leur réponse pour les défenseurs contrôlés, c’est le Cyber Verification Program. Savoir si cet équilibre est le bon est un argument de politique. Ce que ce n’est pas, sur les preuves actuelles, c’est une frappe chirurgicale qui aurait « supprimé REA » la semaine où Samsung faisait tendance.
Les modèles open source et locaux continueront d’être discutés comme alternatives par les gens qui veulent moins de filtres de vendeur. Cette histoire de migration est réelle dans les communautés de développeurs. Elle est hors du champ de la prévention des arnaques grand public — et nous ne publierons pas d’invites, de contournements de consignes ni de recettes pour échapper aux filtres. Les règles d’usage d’Anthropic interdisent aussi de contourner leurs garde-fous. Répéter des recettes de contournement aiderait le mauvais public.
Si vous faites de la recherche en sécurité sur du matériel que vous possédez, utilisez la documentation primaire, les programmes de divulgation des vendeurs, et un conseil juridique là où il le faut — pas la théorie juridique d’un fil viral sur une pression au titre du DMCA.
L’essentiel
| Affirmation qui circule | Lecture plus juste |
|---|---|
| « Anthropic a bloqué REA après le Samsunggate. » | Les refus sont réels. REA comme produit banni n’est pas étayé. Les garde-fous précèdent la semaine virale. |
| « Opus 5.5 ne peut soudain plus faire de rétro-ingénierie. » | Le routage et les garde-fous cyber faisaient partie de l’histoire produit de sept.–oct. Les faux positifs touchent un travail légitime. |
| « Les téléviseurs connectés sont secrètement des logiciels espions ; l’IA l’a prouvé dans la nuit. » | Les combats sur les données de visionnage et le consentement sont réels (voir Texas/Samsung). Les démontages isolés demandent de la prudence. |
| « Payez quelqu’un pour retirer le logiciel espion, maintenant. » | Risque d’arnaque élevé. Utilisez les réglages, l’hygiène du réseau et les canaux de support officiels. |
L’écran du salon est une surface de pistage et une surface publicitaire. C’était vrai avant Claude, REA, ou n’importe quel fil d’octobre. Servez-vous de la panique pour resserrer les réglages de confidentialité par défaut, pas pour remettre votre carte et un bureau à distance à un inconnu qui a appris le mot « micrologiciel » hier.
Si vous avez déjà payé, ou donné un accès à distance, après un argumentaire de « logiciel espion sur le téléviseur », coupez la session, changez les mots de passe depuis un appareil propre, prévenez votre banque, et commencez par Obtenir de l’aide. Quiconque promet de récupérer ces frais contre un paiement d’avance « d’enquête » : Fausse récupération.
Cet article est donné à titre d’information générale. Ce n’est pas un conseil juridique. Les menus des produits, les politiques et les décisions de justice changent. Les sources primaires citées plus haut comprennent l’annonce du Cyber Verification Program d’Anthropic (6 oct. 2026), les documents du procureur général du Texas sur les données de visionnage des téléviseurs connectés Samsung, et la presse de l’époque sur le « debloat » des téléviseurs par IA et sur REA.