In der letzten Woche des Oktobers 2026 ging eine ordentliche Geschichte viral: Forscher nutzten KI, um Anzeigen zu rippen und Fernseher aus dem Wohnzimmer zu verfolgen; eine Sonde eines Samsung-Sets "totale Überwachung ausgesetzt"; OpenAI sperrte einen Account; Anthropic blockierte leise das Tool Reverse Engineer Anything (REA) und kniebedeckte Claude Opus 5.5 für alles, was wie Reverse Engineering aussah.
Teile dieser Geschichte sind wahr. Wichtige Teile sind es nicht. Für eine Website, die Betrug und digitales Vertrauen abdeckt, ist die nützliche Frage nicht "Wie zwinge ich einen Chatbot an einem Filter vorbei?" Es ist: was sammelt Ihr Fernseher tatsächlich, welche Behauptungen sind Beweise, und wer wird versuchen, Ihnen eine gefälschte Lösung zu verkaufen, sobald die Panik ihren Höhepunkt erreicht hat?
Warum dies in der scam-und-privatsphäre-spur landete.
Smart TVs befinden sich in der gleichen Vertrauenslücke wie Banking-Apps und "Support" -Pop-ups. Sie haben für einen Bildschirm bezahlt. Der Anbieter verkaufte auch Ihre Aufmerksamkeit und Sehgewohnheiten in einen Werbemarkt. Wenn sich dieses Schnäppchen unfair anfühlt, suchen die Leute nach Abkürzungen: Datenschutzschalter, einen "dummen Fernsehmodus", ein GitHub-Skript, ein KI-Agent, der verspricht, das Set zu reinigen.
Hunger ist rational. Es ist auch, wo Dringlichkeit, Jargon und bezahlte "Reinigungs" -Angebote auftauchen - das gleiche emotionale Muster wie Tech-Support und Recovery-Betrug. Virale RE-Posts sind Raketentreibstoff für alle, die eine Remote-Sitzung, einen "Samsung Spyware-Entferner" oder eine Krypto-Gebühr verkaufen, um "Ihren Fernseher sicher zu entblößen".
Behalte diesen Rahmen beim Lesen des AI-Drama.
Was ist eigentlich mit Claude und REA passiert?
Bestätigt: Claude Opus 5.5 (gestartet am 22. September 2026) Schiffe mit konservativen Cybersicherheits-Sicherheitsmaßnahmen. Anthropic hat öffentlich gesagt, dass allgemein verfügbare Modelle die meisten Cyber-Arbeiten blockieren und dass Sitzungen mit höherem Risiko umgeleitet oder unterbrochen werden. Benutzer, die binäre Analysen durchführen, Firmware arbeiten oder agentengesteuerte Dekompilierung - auch durch Tools wie REA - melden Mid-Stream-Verweigerungen und "Sicherheitsvorkehrungen, die diese Sitzung gekennzeichnet haben" Fehler. Dieses Muster war bereits im September und Anfang Oktober sichtbar, vor den viralen Posts Ende Oktober.
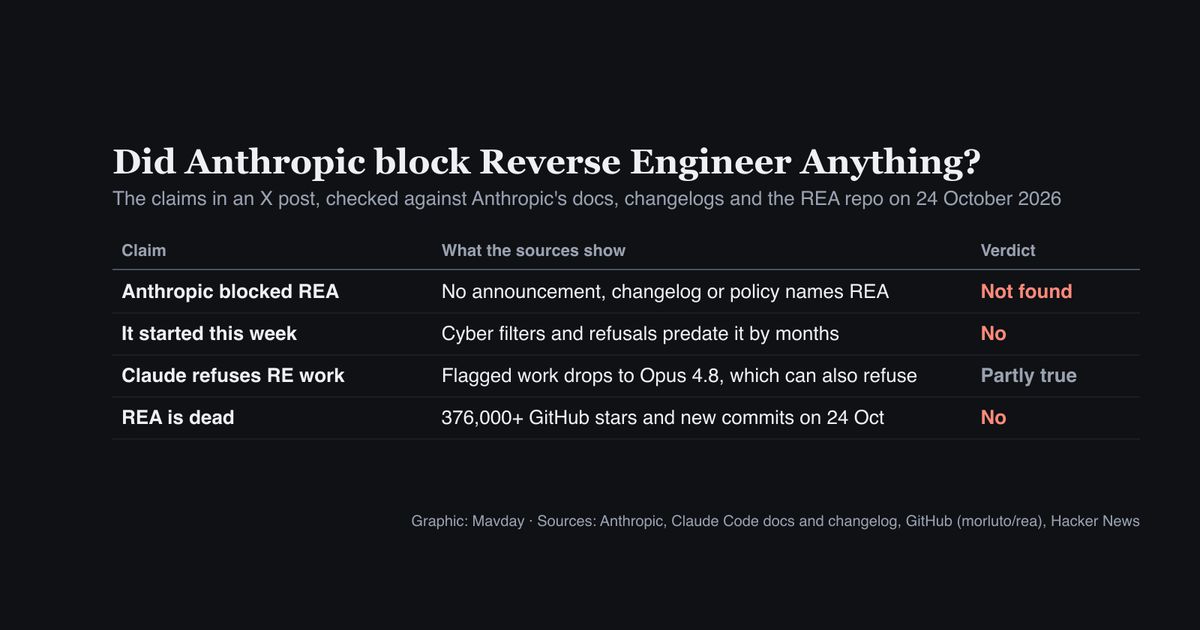
Nicht bestätigt: dass Anthropic REA als benanntes Produkt nach einer Samsung TV-Geschichte blockiert hat; dass ein einziger Schalter vom 21. bis 23. Oktober die Filter über Nacht umgedreht hat; oder dass Claude die Buchstaben "REA" verbietet. Unabhängige Überprüfungen (einschließlich der Behauptung von Mavday im Vergleich zu Beweisen) fanden keine anthropische Ankündigung, Changelog-Eintrag oder Richtlinienlinie, die REA benennt. Das Tool läuft immer noch auf dem Computer des Benutzers; Was fehlschlägt, ist oft die Modell-Konversation , wenn Klassifikatoren die Sitzung als eingeschränkte Cyber-Arbeit behandeln.
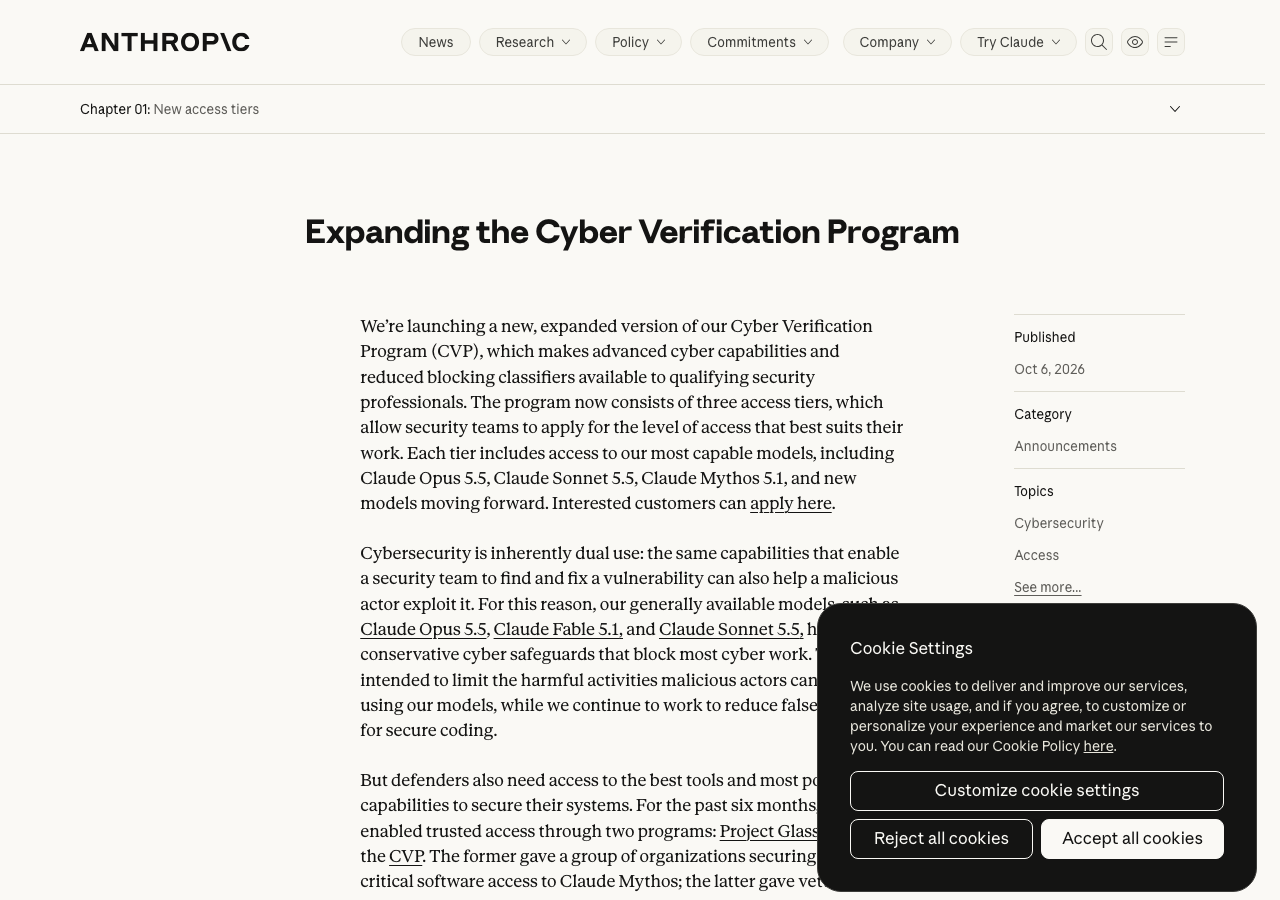
Auch bestätigt von Anthropics Seite: Am 6. Oktober 2026 erweiterte das Unternehmen sein Cyber Verification Program – einen geprüften Weg für Sicherheitsexperten, die weniger Blöcke benötigen – und wiederholte, dass öffentliche Modelle konservative Cyber-Sicherheitsmaßnahmen einhalten. Das ist eine politische Geschichte über Dual-Use-Fähigkeit, nicht ein geheimer DMCA-Telefonanruf, der auf einen Twitter-Thread getaktet ist.
REA selbst wurde Mitte Oktober zum Medienobjekt: Open-Source-Klebstoff zwischen Codiermitteln und klassischen Reverse-Engineering-Tools, die von Outlets wie 404 Media abgedeckt werden. Viraler Ruhm ließ jede Claude-Wahlverweigerung wie ein gezieltes Verbot wirken. Korrelation ist kein Produkt Kill-Switch.
Die Smart-TV-Welle, die die Geschichte persönlich erscheinen ließ
Getrennt von REA, begannen die Besitzer, Codieragenten zu bitten, Anzeigen, vorinstallierte Apps und Telemetrie von Sets zu entfernen, die sie bereits besitzen. TechCrunch, Decrypt, XDA und andere deckten diese Welle vom 19. bis 21. Oktober ab. Projekte wie CleanYourTV entstanden aus "Ich habe einen Agenten gebeten, den Fernseher meiner Eltern zu reinigen". Einige Leute berichteten, dass Claude sich weigerte, bei der Rooting- oder Deep-Firmware-Arbeit zu helfen, während andere Agenten fortfuhren.
Das ist für die Verbraucher wichtig, auch wenn Sie niemals einen Decompiler öffnen:
- Es zeigt, wie wütend die Leute über ad-gestopfte, tracking-schwere Wohnzimmergeräte sind .
- Es zeigt, wie schnell "Ich reparierte meine eigene Hardware" Geschichten reisen - und wie schnell sie in "jeder Fernseher ist ein geheimer Spion" übertrieben werden.
- Es schafft einen dienstleistungsmarkt fremde bieten an, "samsung spyware" gegen eine gebühr zu entfernen, oft mit fernzugriff. Das ist eine klassische Betrugsform, unabhängig davon, ob einige Fernseher wirklich Daten übersammeln.
Behandeln Sie "AI hat meinen Fernseher gereinigt" Posts als Anekdoten, nicht als Garantie. Ändern Systempakete können ein Set, ungültige Unterstützung, oder brechen Updates zu mauern. Wir veröffentlichen hier keine How-To-Schritte für die Firmware-Arbeit.
Samsung, Tracking und was bereits auf der öffentlichen Aufzeichnung ist
Lange vor Oktober 2026 Memes, Smart-TV-Datenschutz war ein dokumentierter Verbraucherschutz Kampf - nicht ein Gerücht Mühle.
In Texas verklagte der Generalstaatsanwalt Samsung wegen der automatischen Inhaltserkennung (ACR) und damit zusammenhängender Darstellungsdatenpraktiken, die dunkle Muster, undurchsichtige Zustimmung und Sammlung vorwerfen, die die Verbraucher nicht sinnvoll verstanden haben. Der Staat kündigte später eine Vereinbarung an, die eine klarere, bejahende Zustimmung erfordert, bevor er diese Daten von texanischen Verbrauchern sammelt und einfachere Möglichkeiten, dies abzulehnen oder zurückzuziehen. Court-Materialien beschrieben ACR als Erfassung, was auf dem Bildschirm mit einem feinen Korn für den Werbestapel ist.
Dieser Rekord reicht aus, um Skepsis gegenüber "nur einem TV" -Marketing zu rechtfertigen. Es beweist **nicht automatisch jede virale Behauptung über Always-On-Mikrofone, Baby-Cry-Klassifikatoren oder "400 Partner" auf einem verwurzelten 2025-Set. Die zerstörung eines forschers kann richtungsweisend wichtig sein und muss immer noch replikationen erfordern; einige "zuhören" -funktionen werden auch als vermarktete haustier- oder familienalarme ausgeliefert. Getrennte Tatsache vom Theater.
Ältere Beschwerden aus der EPIC-/FTC-Ära über Spracherkennungsdaten auf Smart TVs sind eine weitere Erinnerung: Fragen zur Mikrofon- und Cloud-Verarbeitung sind nicht neu. Lesen Sie die Privatsphäre-Menüs. Angenommen, Standardwerte begünstigen das Werbegeschäft, bis Sie das Gegenteil beweisen.
Wie virale Narrative den Beweisen voraus sind
Das Paket Ende Oktober oft zusammengefügt diese Beats als eine Verschwörung:
- Ein viraler "Ich habe den Fernseher meiner Eltern gereinigt".
- Ein Samsung-Firmware-Thread mit dramatischer Überwachungssprache.
- Ein angebliches OpenAI-Verbot für "Cyber-Missbrauch".
- Anthropisches "stilles" Töten von REA / Opus Reverse Engineering innerhalb von Stunden.
Punkt 1 passierte in öffentlichen Medien. Punkt 2 ist ein bestrittener Forschungsanspruch, bis er unabhängig überprüft wird. Punkt 3, wo berichtet, ruht auf dem eigenen Konto des Forschers und Screenshots - behandeln Sie es als Anspruch. Punkt 4 besteht nicht im Timeline-Test: Opus 5.5 Cyber-Routing wurde beim Start im September angekündigt; Anthropics "konservative Sicherheitsvorkehrungen" Sprache war Anfang Oktober öffentlich; Ablehnungsgeräusche in Claude Code-Ausgaben zeigen keine saubere Spitze, die eine geheime 42-stündige Vergeltung beweist.
Betrugs-Beobachtung Gewohnheit: Wenn ein Thread sagt "sie haben die Wahrheit zum Schweigen gebracht", fragen Sie, was auf einem Firmenblog, einem Gerichtsdocket oder einem primären Screenshot dokumentiert ist - und was ist Inferenz. Die gleiche Gewohnheit stoppt Romantik-Betrug und Aufwachraum-Geschichten von Verhärtung in falsche Gewissheit.
Was bedeutet das, wenn Sie kein Reverse Engineer sind
Sie brauchen keine REA, um das Risiko auf einem Smart TV zu reduzieren. Sie brauchen langweilige Kontrollen und die Weigerung, Fremde zu bezahlen, die die Schlagzeile bewaffnen.
Tun Sie dies zuerst (keine speziellen Werkzeuge):
- Datenschutz- und Anzeigenmenüs - Deaktivieren Sie ACR / Anzeigedaten / interessenbasierte Anzeigen / automatische Inhaltserkennung, wenn das Set dies zulässt. Hersteller benennen diese häufig um; suchen Sie die Einstellungen nach "Datenschutz", "Werbung", "Informationen anzeigen", "Smart Hub", "Stimme".
- Mikrofon und Kamera - Deaktivieren Sie Sprachassistenten, die Sie nicht verwenden; Kameras abdecken oder trennen; Überprüfen Sie, ob ein Soundbar-Mikrofon live bleibt.
- Accounts – Verwenden Sie die Mindestanmeldedaten; überspringen Sie "optionale" Analysen und Personalisierungspakete während der Einrichtung.
- Netzwerk - stellen Sie den Fernseher auf einen Gast oder IoT VLAN, wenn Sie können; es braucht immer noch Updates, aber Seitenbewegungen und beiläufiges Scannen werden schwieriger.
- Externer Streamer - Ein billiger Stick oder eine Konsole, die Sie steuern, kann einfacher zu sperren sein als die eigene App-Ebene des Fernsehers. Verwenden Sie das Set als Panel, wenn es zu Ihrem Haushalt passt.
- Updates - bleiben Sie gepatcht; "Debloat" -Skripte, die Updates blockieren, können später Datenschutz-Theater gegen Malware-Exposition tauschen.
Tun Sie dies nicht:
- Geben Sie keinen Fernzugriff (AnyDesk, TeamViewer, Quick Assist, "TV-Techniker" -Sitzungen) an jemanden, der Sie nach einem Spyware-Viralbeitrag benachrichtigt hat.
- Bezahlen Sie keine Krypto-, Geschenkkarten oder Kabel für die "Samsung-Spyware-Entfernung".
- Installieren Sie keine zufälligen "TV Cleaner" APKs von Telegram oder Laufwerkslinks.
- Behandeln Sie eine Chatbot-Verweigerung nicht als Beweis dafür, dass Ihr bestimmtes Set einzigartig bösartig ist - oder dass ein bezahlter Bypass-Anbieter Ihre einzige Hoffnung ist.
Wenn ein pop-up auf dem fernseher selbst ihnen sagt, dass sie eine nummer anrufen oder auf einer nicht offiziellen website "aktivieren" sollen, ist das ein anderer, gut dokumentierter betrugspfad - siehe unsere notiz auf. Prime Video / Smart-TV Aktivierungsfallen.
Für Leser, die den Kampf der KI-Politik verfolgen
Anthropics öffentliche Position ist Dual-Use: Die gleichen Fähigkeiten, die Verteidigern helfen, Malware zu analysieren, können Angreifern helfen. Ihre Antwort für allgemeine Benutzer ist eine starke Blockierung; Ihre Antwort für geprüfte Verteidiger ist das Cyber Verification Program. Ob dieses Gleichgewicht richtig ist, ist ein politisches Argument. Was es nicht ist, ist nach aktuellen Beweisen ein chirurgischer Streik, der REA in der Woche, in der Samsung-Trends Trends "gelöscht" wurden.
Open-Source- und lokale Modelle werden weiterhin als Alternativen von Leuten diskutiert, die weniger Anbieterfilter wollen. Diese Migrationsgeschichte ist in Entwicklergemeinschaften real. Es ist außerhalb des rahmens der verbraucher-betrugsprävention - und wir werden keine aufforderungen, jailbreaks oder filter-ausweichtipps veröffentlichen. Anthropics nutzungsregeln verbieten auch, ihre sicherheitsvorkehrungen zu umgehen; wiederholende umgehungsrezepte würden dem falschen publikum helfen.
Wenn Sie Sicherheitsforschung auf Hardware durchführen, die Sie besitzen, verwenden Sie bei Bedarf Primärdokumentation, Hersteller-Offenlegungsprogramme und Beratung - keine Rechtstheorie eines viralen Threads über DMCA-Druck.
Untere Linie
| Claim Floating Around | Besser lesen |
|---|---|
| „Anthropic blockiert REA nach Samsunggate. | Ablehnungen sind real; REA-as-banned-Produkt ist nicht belegt. Safeguards gehen der viralen Woche voraus. |
| Opus 5.5 kann plötzlich nicht mehr Reverse Engineer sein. | Cyber-Routing / Safeguards waren Teil der Sept-Oct-Produktgeschichte. Falsche Positive treffen legitime Arbeit. |
| „Smart TVs sind heimlich Spyware; KI hat es über Nacht bewiesen. | Viewing-Daten und Zustimmungskämpfe sind real (siehe Texas / Samsung). Individuelle teardown-ansprüche brauchen pflege. |
| „Bezahlen Sie jemanden, um die Spyware jetzt zu entfernen. | Hohes Betrugsrisiko. Verwenden Sie Einstellungen, Netzwerkhygiene und offizielle Supportkanäle. |
Der Wohnzimmerbildschirm ist eine Tracking-Oberfläche und eine Werbefläche. Das war vor Claude, REA oder einem beliebigen Oktober-Thread wahr. Verwenden Sie die Panik, um die Datenschutzstandards zu verschärfen **, nicht um Ihre Karte und Ihren Remote-Desktop einem Fremden zu übergeben, der gestern das Wort "Firmware" gelernt hat.
Wenn Sie bereits nach einem "TV-Spyware" -Pitch einen Fernzugriff bezahlt oder gewährt haben, trennen Sie die Sitzung, ändern Sie Passwörter von einem sauberen Gerät, informieren Sie Ihre Bank und beginnen Sie mit Hilfe bekommen Jeder, der verspricht, die Gebühr für eine Vorab-Untersuchungsgebühr zurückzubekommen: Fake-Wiederherstellung.
Dieser Artikel dient nur zur allgemeinen Information. Es ist keine Rechtsberatung. Produktmenüs, Richtlinien und Gerichtsergebnisse ändern sich. Primäre Quellen, die in der obigen Berichterstattung zitiert werden, sind Anthropics Ankündigung des Cyber Verification Program (6. Oktober 2026), Materialien des Generalstaatsanwalts von Texas zu Samsung Smart TV-Daten und die zeitgenössische Presseberichterstattung über Smart-TV AI "Debloat" und REA.