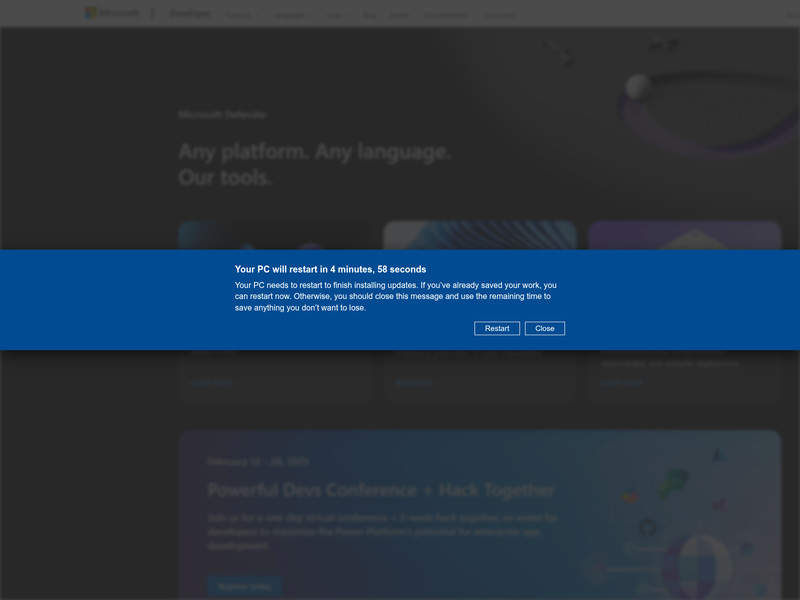
L'alarme est la première chose. Une page a repris le navigateur, une voix dit de ne pas redémarrer, et un numéro de téléphone est assis au milieu d'un avertissement que Microsoft a désactivé la machine. Microsoft ne fige pas un PC d'origine et puis imprime un numéro de support sur le navigateur. La page est une publicité avec le volume est monté. La vente, une fois que vous appelez, est la télécommande de l'ordinateur.
Infoblox a passé des années à regarder un système de trafic, qu'il appelle Help TDS, qui alimente les gens dans cette page et sur un centre d'appels. La serrure est un tour de navigateur. La perte commence quand la personne au téléphone est autorisée à voir le bureau.
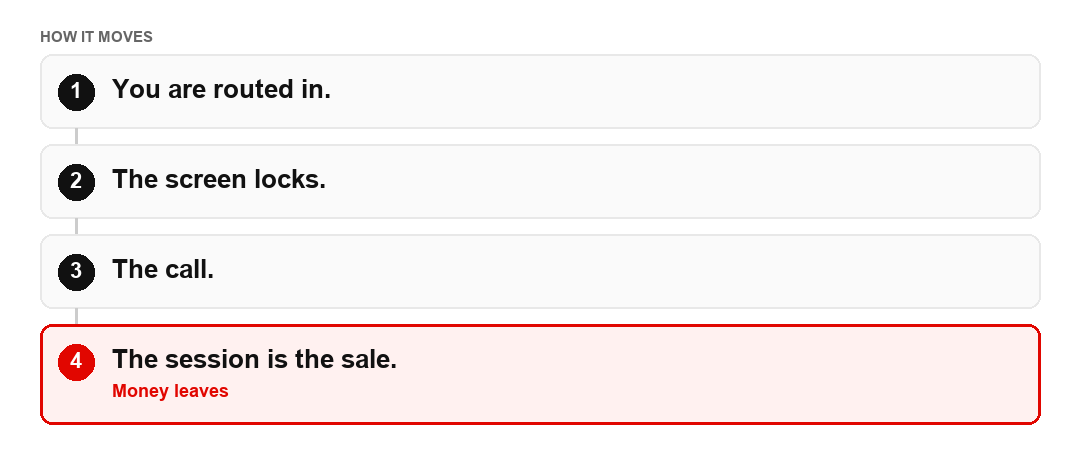
Comment ça marche
- La visite commence par une annonce empoisonnée, un site compromis, un spam ou un post social. Un système de trafic vérifie le navigateur et décide que vous êtes en cours d'envoi. Un chercheur qui regarde la même adresse peut voir une page terne. Vous voyez la serrure.
- Une mise à jour est « nécessaire ». Quoi que vous cliquez, la vue suivante indique que Microsoft a désactivé la machine. Une alarme joue. Une voix enregistrée dit de ne pas redémarrer. Un numéro de support est au milieu.
- Vous appelez. Infoblox suivi d'un appel en juin 2026. Sans frais, une question sur le travail ou la maison, puis une demande de téléchargement UltraViewer afin que l'appelant puisse voir le bureau.
- La séance est la vente. Le verrou n'est toujours qu'une page de navigateur. L'argent, ou l'accès à la banque qui est ouvert dans un autre onglet, commence quand le logiciel d'accès à distance est installé pour quelqu'un qui vous a contacté.
Signaux et drapeaux rouges
Un avertissement de sécurité qui ne peut être autorisé que par un appel téléphonique. Un numéro imprimé sur la page, plutôt qu'un que vous avez regardé. Un helper qui a besoin de vous pour installer AnyDesk, UltraViewer, TeamViewer ou un outil similaire. Ces programmes sont des outils légitimes d'accès à distance. L'arnaque est qui vous a demandé d'en installer un, et pourquoi. Une promesse que le service est gratuit, suivie d'une découverte de problèmes «dépers», un remboursement, ou un paiement. La même opération a dit à ses affiliés au sujet d'une version à venir qui forcerait une extension de navigateur sur la machine. Traitez ça comme la même famille, pas comme une nouvelle marque. Une extension qui est arrivée parce qu'un écran verrouillé vous a dit d'installer il est le verrou, déplacé un pas plus près de rester.
Cas et chiffres
Infoblox indique que le système de trafic est actif depuis au moins avril 2017. Depuis avril 2026, les pages d'escroquerie sont assises sur les adresses Cloudflare Pages jetables, le genre d'adresse web qui peut être jetée quand elle est bloquée. La société a détecté plus de 20 000 domaines en six mois, plus environ 10 000 pages supplémentaires qu'elle lit comme étant de l'hameçonnage ou des leurres. À la mi-septembre, il avait signalé plus de 16 000 domaines qui ont été plus tard utilisés, souvent sept jours avant leur mise en vie. Les affiliés étaient offerts à l'ordre de 300 nouveaux domaines par jour. Ce sont des comptes d'infrastructure, pas un compte de personnes qui ont payé. Trois cents nouvelles adresses par jour sont la façon dont le numéro de téléphone survit à être signalé. La page change. L'appel ne le fait pas.
Que faire et où faire rapport
Fermez le navigateur. Si la page ne va pas, force-le. N'appelez pas le numéro à l'écran et n'installez pas de logiciel d'accès à distance pour quelqu'un qui vous a contacté. Si vous l'avez déjà fait, déconnectez la machine d'Internet, changez de mot de passe depuis un autre appareil et indiquez à votre banque si un paiement ou un partage d'écran a atteint vos comptes. Changer le mot de passe sur la machine ils peuvent encore voir les mains de la nouvelle. Dans le rapport des États-Unis, il est reportfraud.ftc.gov. Au Royaume-Uni utiliser Actions Fraude.
Le modèle plus long, y compris le saut d'une peur dans un coursier ou un retrait de fonds, est en Fraudes de soutien technique : peur, urgence et accès à distance. Si vous avez été touché, commencez par Obtenir de l'aide. Un étranger offre de supprimer la peur pour un prix est Récupération fallacieuse.
Il s'agit d'informations générales, et non de conseils juridiques ou financiers. Les règles et les chiffres changent. Si l'argent est déjà parti, contactez la banque et les autorités par l'intermédiaire des pages d'aide.