Der Alarm ist das erste. Eine Seite hat den Browser übernommen, eine Stimme sagt, dass sie nicht neu starten soll, und eine Telefonnummer befindet sich in der Mitte einer Warnung, dass Microsoft den Computer deaktiviert hat. Microsoft friert einen Heim-PC nicht ein und druckt dann eine Support-Nummer über den Browser aus. Die Seite ist eine Anzeige mit dem Volumen aufgedreht. Der Verkauf, sobald Sie anrufen, ist die Fernsteuerung des Computers.
Infoblox hat jahrelang ein Verkehrssystem beobachtet, das es Help TDS nennt, das Menschen auf diese Seite und in ein Callcenter einspeist. Die Sperre ist ein Browser-Trick. Der Verlust beginnt, wenn die Person am Telefon den Desktop sehen darf.
Wie es funktioniert
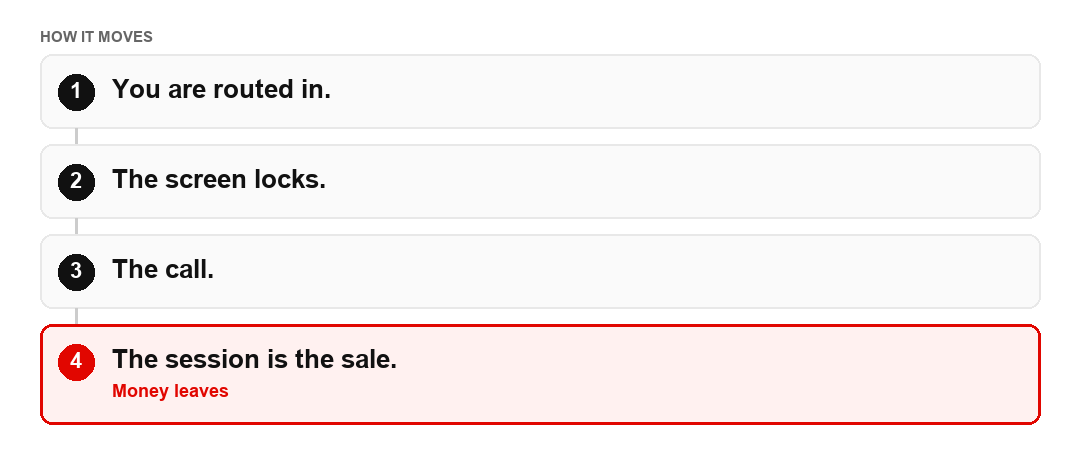
- Der Besuch beginnt mit einer vergifteten Anzeige, einer kompromittierten Website, Spam oder einem sozialen Beitrag. Ein Verkehrssystem überprüft den Browser und entscheidet, dass es sich lohnt, weiterzuschicken. Ein Forscher, der dieselbe Adresse betrachtet, kann eine langweilige Seite sehen. Sie sehen das Schloss.
- Ein Update ist "erforderlich". Was auch immer Sie klicken, die nächste Ansicht sagt, dass Microsoft den Computer deaktiviert hat. Ein Alarm spielt. Eine aufgezeichnete Stimme sagt, dass man nicht neu starten soll. Eine Support-Nummer sitzt in der Mitte.
- Sie rufen an. Infoblox folgte ein Aufruf im Juni 2026. Keine Gebühr, eine Frage zu Arbeit oder zu Hause, dann eine Anfrage zum Herunterladen von UltraViewer, damit der Anrufer den Desktop sehen kann.
- Die Session ist der Verkauf. Die Sperre ist immer noch nur eine Browserseite. Das Geld oder der Zugang zu der Bank, die in einem anderen Tab geöffnet ist, beginnt, wenn Remote-Zugriffssoftware für jemanden installiert ist, der Sie kontaktiert hat.
Zeichen und rote Fahnen
Eine Sicherheitswarnung, die nur durch einen Telefonanruf gelöscht werden kann. Eine Zahl, die auf der Seite gedruckt ist, anstatt eine, die Sie nach oben geschaut haben. Ein Helfer, der Sie benötigt, um AnyDesk, UltraViewer, TeamViewer oder ein ähnliches Tool zu installieren. Diese Programme sind legitime Remote-Access-Tools. Der Betrug ist, wer Sie gebeten hat, einen zu installieren, und warum. Ein Versprechen, dass der Dienst kostenlos ist, gefolgt von einer Entdeckung von "tieferen" Problemen, einer Rückerstattung oder einer Zahlung. Die gleiche Operation hat seinen Tochtergesellschaften von einer kommenden Version erzählt, die eine Browsererweiterung auf den Computer zwingen würde. Behandle das als die gleiche Familie, keine neue Marke. Eine Erweiterung, die angekommen ist, weil ein gesperrter Bildschirm Ihnen gesagt hat, dass Sie es installieren sollen, ist das Schloss, das einen Schritt näher an den Aufenthalt herangekommen ist.
Fallbeispiele und Zahlen
Infoblox sagt, dass das Verkehrssystem seit mindestens April 2017 aktiv ist. Seit April 2026 sitzen die Betrugsseiten auf Einweg-Cloudflare-Seiten-Adressen, die Art von Webadresse, die weggeworfen werden kann, wenn sie blockiert wird. Das Unternehmen hat innerhalb von sechs Monaten mehr als 20.000 solcher Domains entdeckt, plus etwa 10.000 weitere Seiten, die es als Phishing oder Lockvogel liest. Bis Mitte September hatte es mehr als 16.000 Domains markiert, die später tatsächlich verwendet wurden, oft etwa sieben Tage bevor sie live gingen. Affiliates wurden in der Größenordnung von 300 neuen Domains pro Tag angeboten. Das sind Infrastrukturzählungen, nicht eine Anzahl von Menschen, die bezahlt haben. Dreihundert neue Adressen pro Tag ist, wie die Telefonnummer überlebt gemeldet werden. Die Seite ändert sich. Der Anruf tut es nicht.
Was zu tun ist und wo zu berichten
Schließen Sie den Browser. Wenn die Seite nicht geht, erzwingen Sie sie. Rufen Sie die Nummer nicht auf dem Bildschirm an und installieren Sie keine Remote-Access-Software für jemanden, der Sie kontaktiert hat. Wenn Sie dies bereits getan haben, trennen Sie den Computer vom Internet, ändern Sie Passwörter von einem anderen Gerät und teilen Sie Ihrer Bank mit, ob eine Zahlung oder ein Bildschirm-Sharing Ihre Konten erreicht hat. Ändern Sie das Passwort auf der Maschine, die sie immer noch sehen können, geben Sie ihnen das neue. In den USA berichten sie unter reportfraud.ftc.gov. Im Vereinigten Königreich Aktionsbetrug.
Das längere Muster, einschließlich des Sprungs von einem Schrecken in einen Kurier oder eine Geldabholung, ist in Tech-Support-Betrügereien: Angst, Dringlichkeit und Fernzugriff Wenn Sie getroffen wurden, beginnen Sie mit Hilfe bekommen Ein Fremder, der anbietet, den Schrecken gegen eine Gebühr zu beseitigen, ist Fake-Wiederherstellung.
Dies sind allgemeine Informationen, keine rechtliche oder finanzielle Beratung. Die Regeln und die Zahlen ändern sich. Wenn das Geld bereits übrig ist, kontaktieren Sie die Bank und die Behörden über die Hilfeseiten.