Un commis aux finances reçoit un courriel d'un fournisseur qu'il a payé pendant des années. Le numéro de compte a changé. Le ton est ordinaire. Le paiement est effectué avant que quelqu'un ne sonne le fournisseur sur le numéro de la facture du mois dernier. Quelque part ailleurs, une personne différente regarde un solde de pension grimper sur un écran qui ne les laissera pas se retirer sans un supplément. Le balayage d'Interpol en Afrique en 2026 a été construit à partir de cas comme ces deux, pas d'un gang avec un seul nom.
L'opération Serengeti III a été une action policière de deux mois. Entre le 29 juin et le 31 août 2026, les enquêteurs de 21 pays ont été victimes de fraudes cyber-activées, de ransomwares, de compromis entre les entreprises et les courriels, d'escroqueries en ligne et d'extorsion numérique. Interpol annoncé les résultats le 22 octobre 2026: 1 462 suspects arrêtés, 10 909 réseaux malveillants perturbés, et plus de 105 millions de dollars récupérés. Le compte d'arrêt est le titre. La forme de la fraude est ce qu'un lecteur peut reconnaître.
Comment ça marche
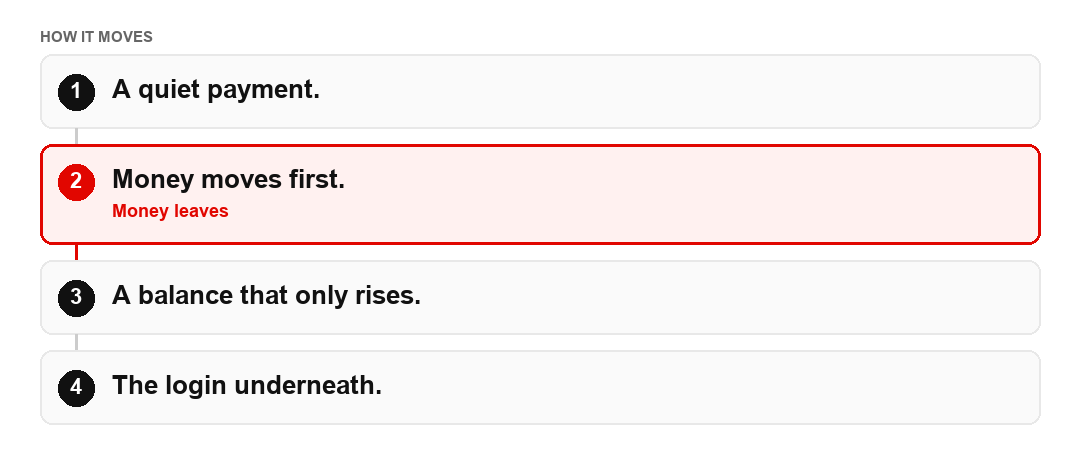
- Un fournisseur, un cadre ou un avocat semble changer de coordonnées bancaires ou demander un transfert qui ne devrait pas être discuté. Le message est un domaine ressemblant, ou un compte réellement détourné. Le détournement est pire, car l'adresse est réelle.
- Le paiement va devant quiconque sonne la personne qui aurait envoyé l'instruction. Le calme et la hâte sont les mêmes instructions.
- Dans l'autre version, un placement ou un placement de pension arrive par une annonce ou une application de chat. L'écran monte. Un retrait nécessite un supplément. Les frais s'en vont. L'équilibre reste.
- Sous les deux versions se trouve une connexion. Une page ou un courriel d'hameçonnage recueille le mot de passe qui permet à quelqu'un d'envoyer le paiement tranquille, ou d'ouvrir la plateforme, au nom de la victime.
Le compromis d'affaires par courriel est le nom terne du numéro de compte modifié. La version romance-alors-investissement, celle avec l'équilibre qui ne fait que monter, est décrite dans Boucherie de cochons : romance, puis un compte crypto. Les raids les ont traités comme une seule opération parce que les réseaux les vendaient recoupés, pas parce qu'une facture modifiée et une fausse pension sont le même appel téléphonique.
Signaux et drapeaux rouges
Une instruction de paiement qui arrive avec secret, un nouveau compte, et pas le temps de vérifier sur un numéro de téléphone connu. Un chat investissement qui ne vous laissera pas retirer sans frais supplémentaires. Une page de connexion qui est une lettre d'une banque, un fonds, ou un système de paie. Messages qui vous déplacent hors de l'email de l'entreprise et sur une application privée avant que n'importe quel argent soit discuté. Le passage à une application privée est donc le propre filtre de courrier de l'entreprise ne voit jamais le prochain message.
Cas et chiffres
Interpol a déclaré que l'opération avait été identifiée 65 929 victimes, et que les enquêteurs financiers ont lié l'activité à des pertes supérieures à 385 millions de dollars. La somme récupérée, plus de 105 millions de dollars, est ce que la police dit avoir récupéré, pas ce que les victimes ont perdu. L'écart entre ces deux chiffres est la partie un aplatissement des titres. Plusieurs enquêtes étaient encore ouvertes lorsque les chiffres ont été publiés. Les chiffres d'arrestation ne sont pas des condamnations.
Kaspersky, qui a partagé des données de menace avec l'opération, décrit deux cas de fraude. En Ouganda, la police a rompu deux réseaux transfrontaliers et arrêté 365 ressortissants étrangers liés à des investissements et à des fraudes aux pensions visant des personnes en Asie. La frappe était en un seul endroit. Les gens qui perdaient l'argent de la retraite en étaient dans un autre. Au Nigéria, un cas d'hameçonnage et de courriels d'affaires avait recueilli environ 2,1 millions d'adresses électroniques. Une liste d'adresses de cette taille est une file d'attente. Ce n'est pas 2,1 millions de pertes. C'est la matière première pour le paiement tranquille et le faux login.
Que faire et où faire rapport
Si un transfert vient d'être effectué sur un nouveau compte, appelez votre banque sur un numéro que vous avez déjà, pas celui du message. Si le terrain était un investissement ou une pension et que vous êtes aux États-Unis, veuillez remplir le dossier à ic3.gov. Au Royaume-Uni, utiliser Actions Fraude et les notes sur Obtenir de l'aide pour le Royaume-Uni. Ailleurs, faites un rapport à la police et à l'organisme de réglementation financière où vous vivez. Ne payez pas un "agent de récupération" qui vous a trouvé après le raid était dans les infos. Un raid ne vous enregistre pas votre transfert.
Commencez par Obtenir de l'aide. Le terrain suivant est couvert sur Récupération fallacieuse.
Il s'agit d'informations générales, et non de conseils juridiques ou financiers. Les règles et les chiffres changent. Si l'argent est déjà parti, contactez la banque et les autorités par l'intermédiaire des pages d'aide.