Una cuenta social verificada puede parecer lo más seguro de su alimentación: el mismo nombre, el mismo avatar, la misma garrapata. Esa confianza es exactamente lo que los atacantes quieren cuando se toman la cuenta. En octubre de 2024, la Oficina Federal de Investigación (FBI) de Atlanta Division advirtió que los ciberdelincuentes estaban secuestrando cuentas de influencer verificadas —a menudo mediante mensajes de phishing o de ingeniería social— y luego usar esos perfiles para empujar enlaces de criptomoneda y descargas de software libre que instalan malware.
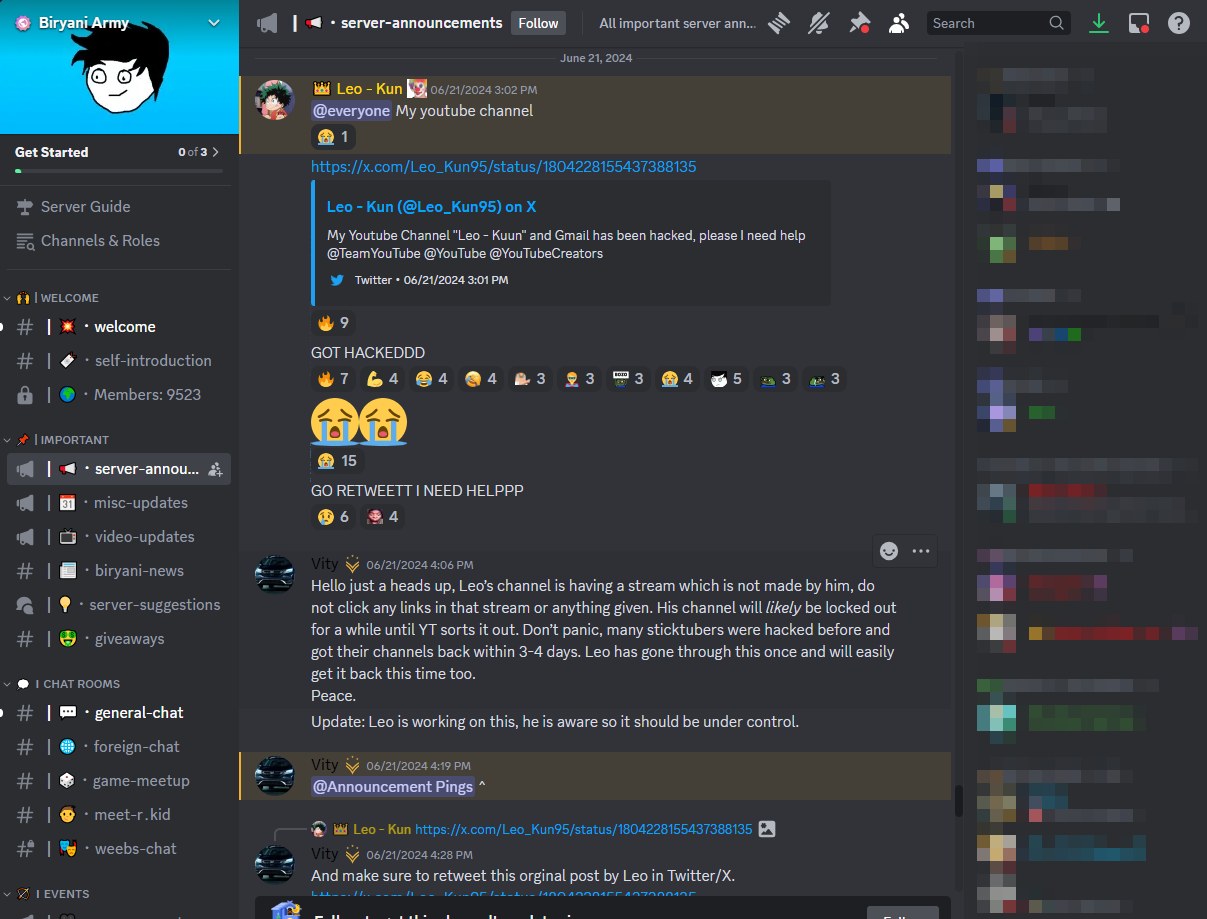
El trabajo de caso de DFRLab en las vidas de Musk también mostró el patrón de “traveling circus”: un gran canal de YouTube verificado se remarca durante la noche, un cripto directo corre durante horas, luego el propietario lucha para recuperar el mango en Discord y X. Por separado, los reporteros de seguridad han rastreado las olas de las tomas de cuenta de discordia que disparan amigos con capturas de pantalla de un "modelo de cripto" de marca del Sr. Bestia — el chat de confianza es el sistema de entrega, no prueba que el creador lo publicó.
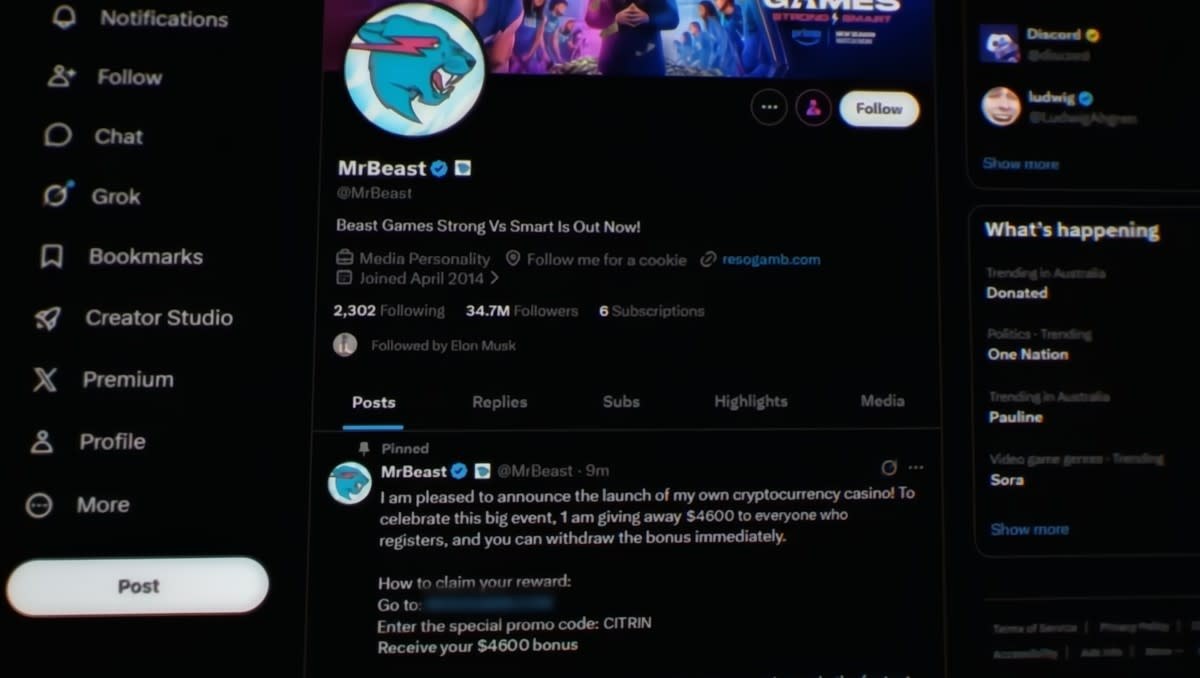
El lanzamiento de regalo es generalmente contundente: enviar cripto a un sitio y obtener doble vuelta, o reclamar un premio antes de que un temporizador se agote. El enlace puede recoger detalles de la cartera o caminar en un sitio que nunca paga. La variante “bot libre” o “herramienta de trading” es más silenciosa pero igual de desagradable: la descarga es malware de información que agarra nombres de usuario, contraseñas y cookies de sesión para que más cuentas puedan ser comprometidas. Los seguidores que confían en la garrapata azul tienen más probabilidades de hacer clic sin el escepticismo habitual que aplicarían a un extraño aleatorio.
Trate un puesto fuera de la página como una luz de advertencia. Los creadores que nunca hablan de cripto repentinamente anunciando un empate doble de su deposición, o empujando un instalador de Windows de un nuevo dominio, son clásicos. No asuma que la persona verificada está en control de cada puesto. Abra un segundo canal que ya sabes es suyo — su sitio web, un post más antiguo, un listado de aplicaciones verificadas— y pregunte si ese regalo existe. Skip urgency. Skip “sólo envía un poco para empezar”. Si un enlace te preocupa, comprueba qué tan recientemente se registró el dominio; un sitio que apareció la semana pasada con una página de regalo pulida no es una marca de hogar.
Si ya ha hecho clic en una descarga, desconéctese de la red, ejecute un escáner de malware reputable y cambie las contraseñas de un dispositivo limpio, especialmente el correo electrónico y los contactos sociales. Informe el puesto secuestrado a la plataforma y, si se tomaron dinero o credenciales, utilice las rutas en Consigue ayuda. Cualquier persona que entonces ofrece para “recuperar” las monedas por una cuota es a menudo corriendo una segunda estafa: leer Recuperación falsa primero.
Este artículo es sólo para información general. No es un consejo legal o financiero. Cambio de detalles. Si ha perdido dinero, comuníquese con su emisor de tarjetas o banco y utilice las rutas en las páginas de ayuda.