Leute, die Befehlszeilenwerkzeuge installieren, werden verwendet, um eine Linie vom Verkäufer zu kopieren und sie in ein Terminal einzufügen. Die Linie soll von der Firma kommen, die das Werkzeug hergestellt hat. Push Security beschrieb ein gesponsertes Google-Ergebnis für eine Suche wie "Claude Mac", die diese Gewohnheit verwendete. Die Anzeige durfte bing.com als Ziel anzeigen. Bing ist eine echte Adresse. Der Installationsbefehl auf der anderen Seite war nicht Anthropic, die Firma, die Claude macht.
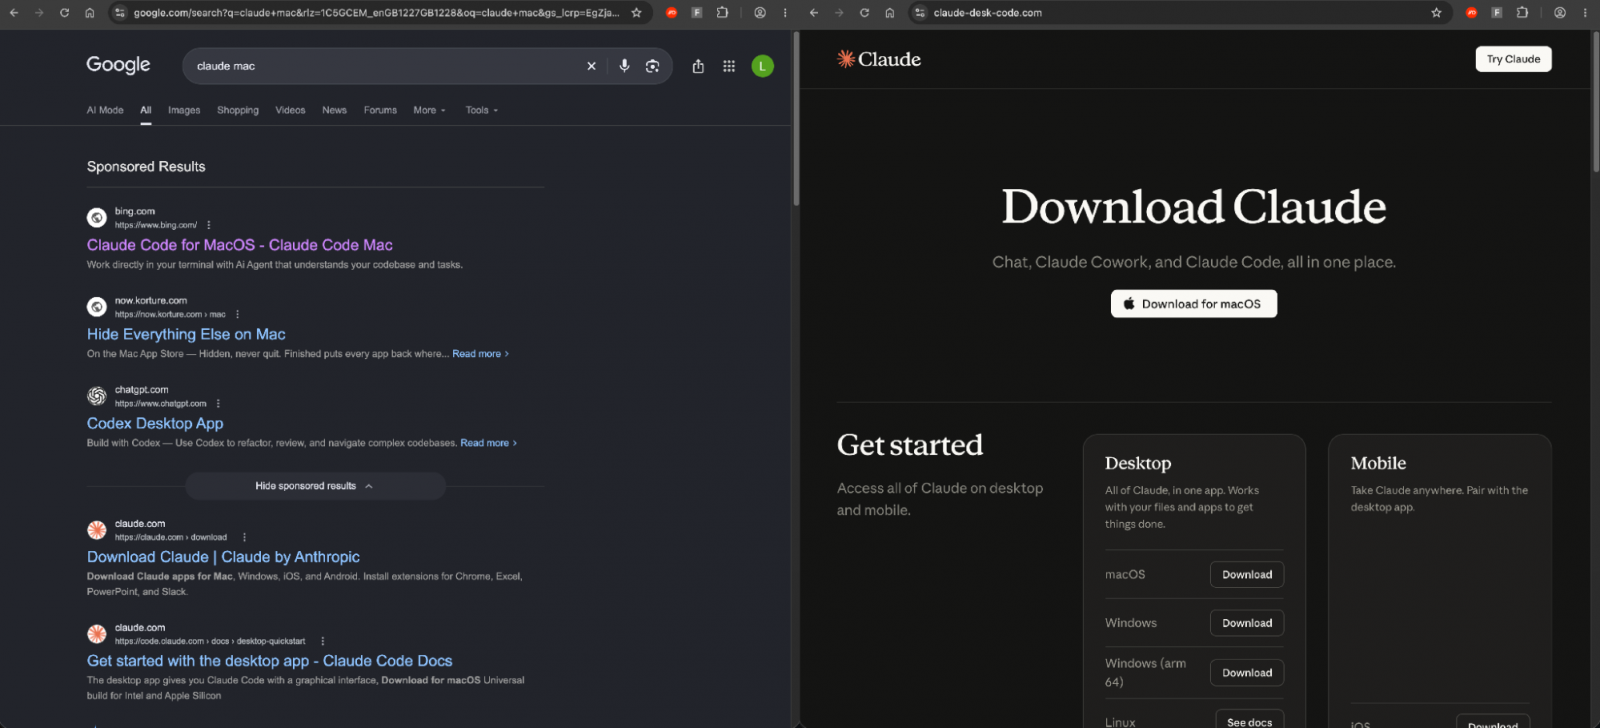
Das gesponserte Ergebnis im Bild macht sich nicht einmal die Mühe, die spätere Seite zu verbergen. Es bietet Claude Code und Punkte bei claude-desk-code.com. Die Version, der Push Security folgte, war hinterhältiger, weil die Adresse, die Sie sehen konnten, Bing war.
Wie es funktioniert
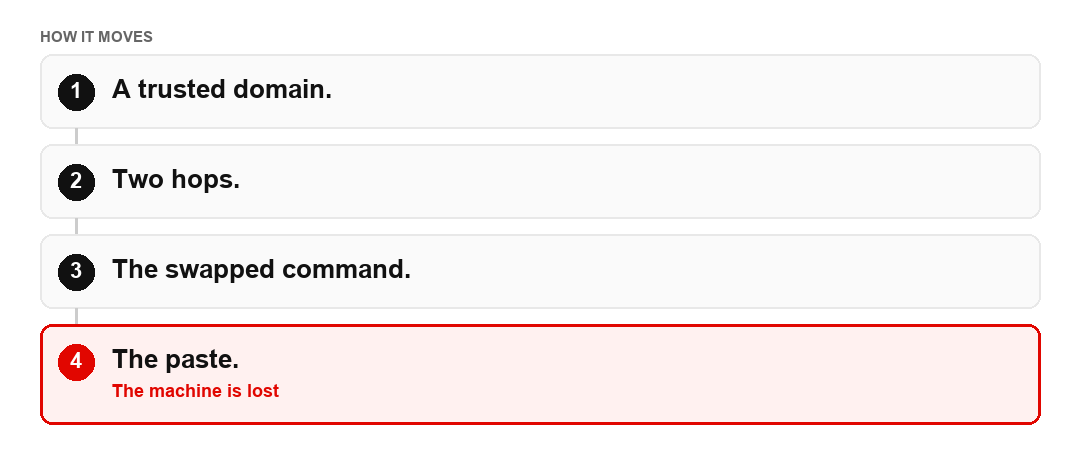
- Ein gesponsertes Ergebnis für eine Suche wie "claude mac" darf bing.com als Ziel anzeigen. Eine echte Domain in der Anzeige ist der Grund, warum sie nicht wie eine seltsame Download-Site aussieht.
- Bings Klick-Tracking leitet Sie zu einer kompromittierten Einzelhandelsseite weiter, die Sie zu einer gefälschten Download-Seite weiterleitet. Wer nicht über die Anzeige angekommen ist, wird eine harmlose Seite angezeigt, so dass ein Scanner, der die Adresse direkt öffnet, den Köder möglicherweise nie sehen wird.
- Die Seite zeigt eine real aussehende Installationslinie. Der in die Zwischenablage kopierte Befehl ist ein anderer. Sie können einen Satz lesen und einen anderen einfügen.
- Sie fügen es in ein Terminal ein, weil diese Tools so installiert sind. Die Paste ist der Punkt der Anzeige. ClickFix ist der Name, den Forscher für diese Familie verwenden: eine Seite, die nichts behebt und Sie auffordert, einen Befehl zum "Reparieren" auszuführen.
Zeichen und rote Fahnen
Ein gesponsertes Ergebnis für Software, insbesondere für eine, deren sichtbare Domain eine Suchmaschine und nicht der Hersteller ist. Eine Download-Seite, die Sie in mehr als einem Hop erreicht haben. Ein Terminalbefehl, den Sie einfügen müssen, wenn Sie claude.ai selbst hätten öffnen können. Eine Seite, die leer oder kaputt aussieht, es sei denn, Sie sind aus der Anzeige gekommen. Jeder, der Ihnen sagt, dass die Installation "muss" von einer kopierten Zeile in einem Chat oder einem Suchergebnis aus erfolgen. Anthropics eigene Website ist ein Ort, den Sie eingeben können. Eine Anzeige ist keine Abkürzung dafür.
Fallbeispiele und Zahlen
Push Security's write-up, berichtet von BleepingComputer, ist ein technikbericht und nicht eine opferzählung für diese anzeige. Es gibt keine öffentliche Figur dafür, wie viele Leute diesen bestimmten Befehl eingefügt haben. Was die gleichen Forscher zählten, ist die breitere Gewohnheit. Im zweiten Quartal 2026 machte ClickFix etwa 52 Prozent ihrer Erkennungen aus, im August 67 Prozent. Vier von fünf ClickFix-Seiten, die sie 2026 abgefangen haben, wurden von der Suche aus erreicht. ANY.RUN, zitiert in dieser Notiz, verknüpfte 1.258 öffentliche Sandbox-Analysen mit gefälschten KI-Tool-Kampagnen zwischen dem 15. April und dem 5. Oktober 2026 und sagte, 81 Prozent hätten sich als Claude oder ChatGPT und Codex ausgegeben. Diese prozentsätze sind die entdeckungen eines unternehmens, keine volkszählung des internets. Jeder Ring unten ist seine eigene Summe. Sie addieren sich nicht zu einem Kuchen von "alle Anzeigen".
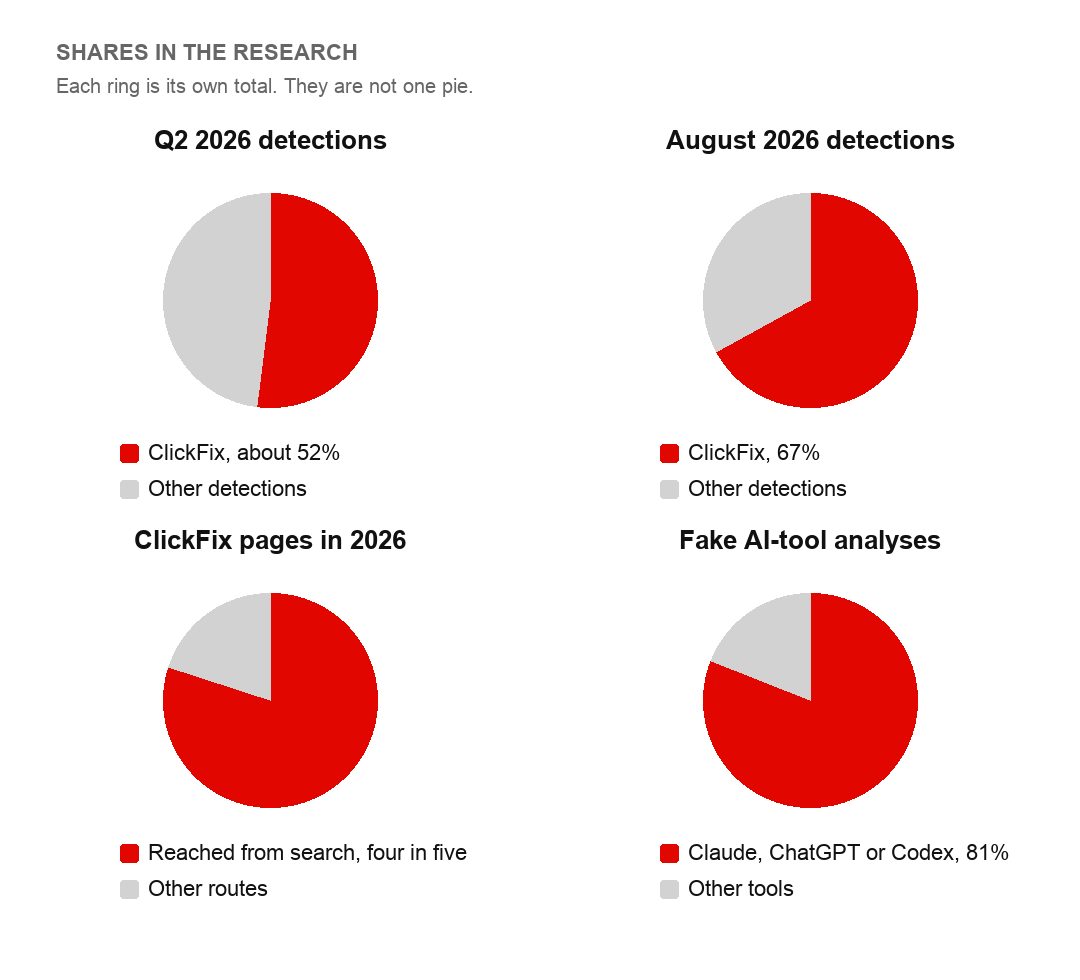
Die suche ist die tür, denn dort sucht eine person, die das echte werkzeug will. Die Anzeige sitzt über dem tatsächlichen Ergebnis und leiht sich eine Domain, der die Person bereits vertraut.
Was zu tun ist und wo zu berichten
Gehen Sie auf die Website des Anbieters, indem Sie sie eingeben, oder öffnen Sie die App, der Sie bereits vertrauen. Fügen Sie keinen Terminalbefehl aus einer Anzeige, einem freigegebenen Chat oder einer Download-Seite ein, die Sie bei der Suche gefunden haben. Wenn Sie dies bereits getan haben, trennen Sie diesen Mac von sensiblen Konten, ändern Sie die Passwörter von einem anderen Gerät und behandeln Sie den Computer als nicht vertrauenswürdig, bis jemand, der kompetent ist, es ansieht. Melden Sie die Anzeige in der Suchmaschine, und wenn der Zugriff auf Geld oder Konten damit verbunden ist, Datei unter ic3.gov in den Vereinigten Staaten oder Aktionsbetrug im Vereinigten Königreich.
Wenn Sie getroffen wurden, beginnen Sie bei Hilfe bekommen Ein Fremder, der anbietet, den Mac gegen eine Gebühr zu "reinigen", nachdem Sie die Paste erwähnt haben, ist derselbe Handel: Fake-Wiederherstellung.
Dies sind allgemeine Informationen, keine rechtliche oder finanzielle Beratung. Die Regeln und die Zahlen ändern sich. Wenn das Geld bereits übrig ist, kontaktieren Sie die Bank und die Behörden über die Hilfeseiten.